152-ФЗ и нейросети: можно ли загружать данные в ChatGPT
Нет, без согласия субъекта и мер защиты загружать персональные данные в ChatGPT нельзя. Загрузка ПДн в публичную нейросеть это обработка персональных данных, и на неё распространяются требования 152-ФЗ: согласие, цель обработки, локализация, правила трансграничной передачи.
Я Андрей Цымбалюк, разработчик maskgate.ru. Вопрос из заголовка мне задают раз в неделю, обычно юристы и DPO, которым нужно быстрое «можно или нет» для руководства. Короткий ответ выше. Теперь по порядку.
Что говорит 152-ФЗ
152-ФЗ строится на простой логике: персональные данные можно обрабатывать, только если есть правовое основание. Для большинства компаний это согласие субъекта на обработку и конкретная, понятная цель.
Правовое основание это не формальность. Если его нет, обработка с самого начала ведётся с нарушением, и никакое «мы не знали» не поможет.
Согласие не берётся «на всё подряд». Если данные собирали для договора, это не значит, что их можно гнать через ChatGPT ради удобства. Цель обработки определяют заранее, и нейросеть «для скорости» в неё, как правило, не входит.
Цель должна быть конкретной и понятной. Обрабатывать можно ровно то и ровно столько, сколько нужно под эту цель. Обработка «на всякий случай» или «потому что так быстрее» законом не прикрывается, даже если внутри компании это считается нормой.
Отдельная строгость со спецкатегориями. Медицинские данные закон охраняет жёстче всего. В облачной версии Mask Gate документы с медданными не принимаются: сервис отказывает в обработке до того, как содержимое куда-либо уйдёт. В self-hosted для них стратегия block — жёсткий запрет передачи. Тут компромиссов нет.
Если оснований нет, а данные всё равно ушли в нейросеть, компания работает с персональными данными с нарушениями. Это уже зона ответственности, о которой я писал в статье про штрафы.
Почему нейросеть = обработка ПДн
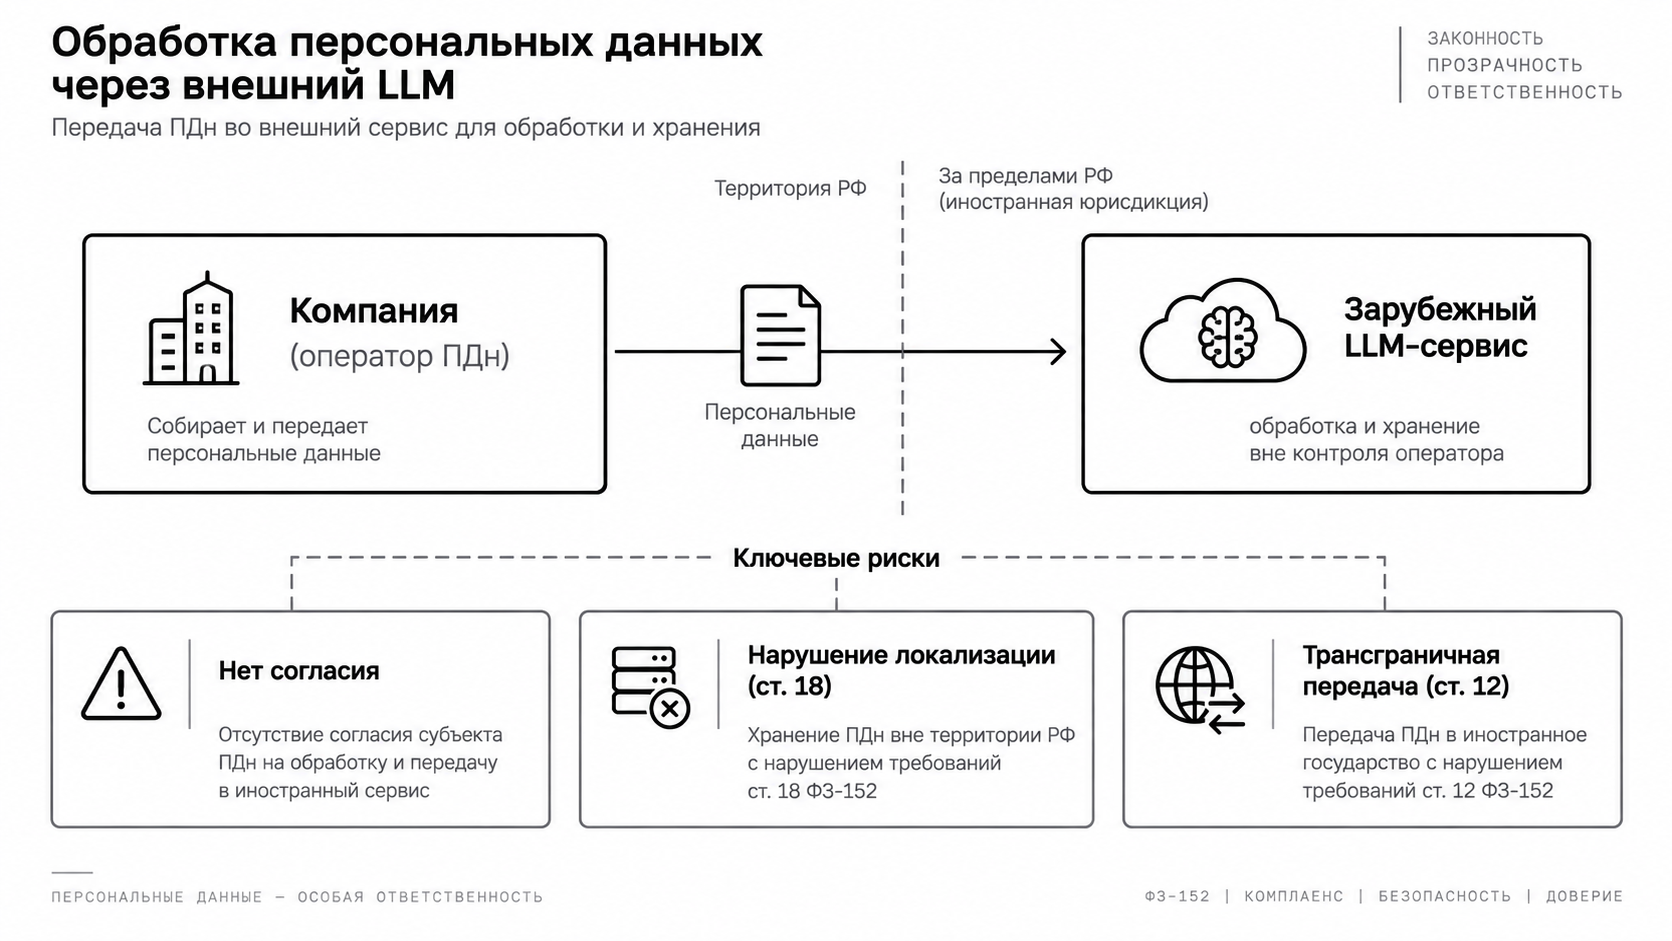
Обработка персональных данных это не только хранение в базе. Это сбор, запись, передача, использование, уничтожение. Когда вы копируете текст с ФИО и паспортом в окно ChatGPT, вы передаёте эти данные третьей стороне и даёте ей их обработать. Причём сервис получает их для своих целей, в том числе для дообучения модели.
То, что сервис находится за рубежом, проблему не снимает. Оно добавляет ещё одну: данные уходят в инфраструктуру, которую вы не контролируете. Оператором остаётесь вы, а физически данные уже не у вас.
Часто спрашивают: «а если я просто вставил текст на секунду и удалил?» Факт передачи уже состоялся. Удаление из своего окна чата не отменяет того, что данные ушли на чужой сервер.
То же с формулировкой «я только проверил, не сохранял». Передача сама по себе это обработка. Закон смотрит на факт: данные ушли к третьей стороне. Сохранили вы результат или нет, значения не имеет.
Локализация и трансграничная передача
Два пункта, на которых чаще всего спотыкаются.
Их часто путают, хотя это разные обязанности. Локализация про то, где лежат данные, трансграничная передача про то, куда их отправляют. Обе затрагиваются, когда сотрудник вставляет базу клиентов в зарубежную нейросеть.
Локализация по ст. 18: запись, систематизация, накопление и хранение персональных данных россиян должны вестись в базах на территории России. Загружая ПДн во внешний сервис с серверами за границей, вы этот принцип нарушаете.
Трансграничная передача по ст. 12: отправка данных в другую страну это отдельная процедура со своими требованиями. Публичная нейросеть с зарубежной инфраструктурой это и есть трансграничная передача.
Вот как эти требования решаются технически, если не гнать данные в обход. Маскированные значения лежат в зашифрованном vault под AES-256-GCM, аудит-лог и временные файлы остаются в инфраструктуре РФ, а chokepoint не даёт ПДн утечь во внешний LLM. Для тех, кто хочет максимум контроля, есть self-hosted: всё разворачивается в вашем контуре.
Обе нормы я пересказываю общими словами. Проверяйте актуальную редакцию 152-ФЗ, прежде чем принимать решения: законы в этой зоне меняются.
Что делать компании
Запретить нейросети не выйдет: каждый второй сотрудник уже использует их в рабочей переписке. Рабочий сценарий складывается из трёх частей: политика, инструкция, инструмент.
Политика фиксирует, какие данные и в какие сервисы можно передавать. Дальше инструкция, которая объясняет сотруднику, что делать с текстом перед отправкой. И инструмент, который ловит ошибку, когда человек задумался или поторопился.
Вот что зашито в Mask Gate под эти задачи:
- Маскирование перед отправкой. Сервис находит ПДн в тексте и вложениях и применяет к ним одну из четырёх стратегий: block, mask, redact или flag. mask работает через зашифрованный vault (AES-256-GCM) и восстанавливает значение по ключу, в тексте остаётся токен.
- Chokepoint. Серверный фильтр /proxy/chat стоит между вами и внешним LLM-API и проверяет данные в обе стороны: что уходит в нейросеть и что возвращается.
- Self-hosted. Всё разворачивается в вашем контуре. Аудит-лог и временные файлы остаются в инфраструктуре РФ, что отвечает требованию локализации.
- Минимизация. Текст обрабатывается в памяти, на диск в открытом виде не пишется, в аудит попадают только HMAC-токены.
- Анти-фишинг. Проверка домена и Origin, защита от клонов, чтобы под видом вашего сервиса не собирали данные мошенники.
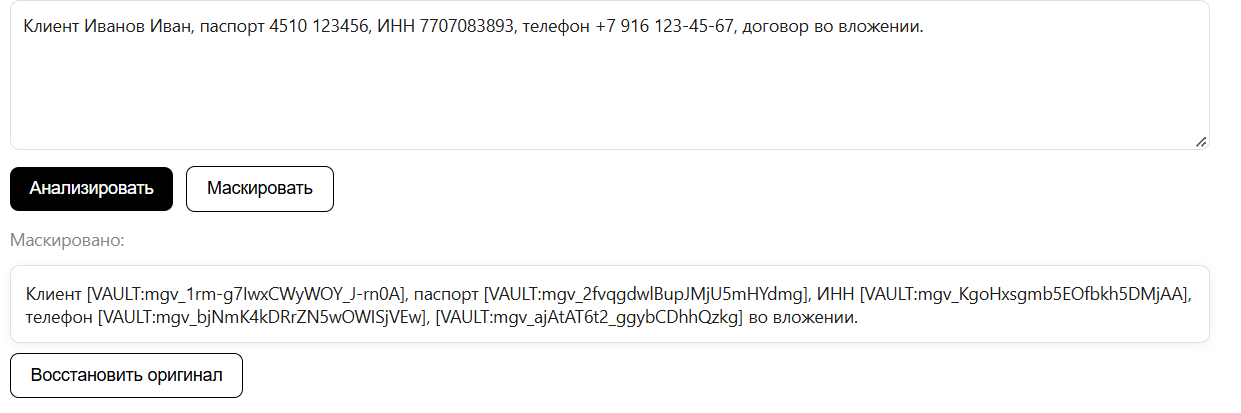
Под капотом всё идёт по цепочке: нормализация, распознаватели, валидаторы, NER, повторный скан, порог, стратегии. Нормализация снимает обфускацию: гомоглифы, zero-width символы, разбивку разделителями, закодированные куски в base64, percent, hex. Валидаторы проверяют контрольные суммы ИНН, СНИЛС и карты по Луну. Модель NER вытаскивает ФИО и организации локально, при старте ничего не скачивается. Любой сбой внутри это блок, а не молчаливый пропуск.
Качество на тестовом корпусе: recall 99,78 %, precision 99,92 % — замер 09.10.2026 на 1 473 записях и 40 категориях, профиль без NER. Время ответа мы не публикуем: воспроизводимого замера латентности нет.
Эта цепочка ловит и то, что обычная регулярка пропустит: значение, написанное словами, номер, разбитый на несколько сообщений, закодированные куски. Нормализация и повторный скан закрывают эти дыры.
Есть и вариант, при котором Mask Gate вообще не видит ваши запросы: BYOK, подключение собственного ключа LLM. Анализ ядра работает локально, без сети, ничего не скачивается при старте.
Сервис принимает текстовые и табличные файлы — TXT, DOCX, XLSX, CSV, PDF — и изображения со сканами: PNG, JPG, TIFF, BMP, они разбираются через OCR. Для Excel есть надстройка с восстановлением обратно, для Word — веб-интерфейс или API. Бесплатно — 10 проверок в сутки без регистрации и 20 с аккаунтом. Компаниям self-hosted по договору или оферте.
Скажу честно: ни один инструмент не сделает вас автоматически «соответствующими». И 100% защиты не бывает: маскировщик не спасёт от мотивированного инсайдера или от паспорта, пересказанного своими словами. Но он убирает главный риск: случайную передачу ПДн во внешнюю нейросеть. А это ровно тот сценарий, из которого растут утечки и штрафы.
Соберите политику, инструкцию и инструмент, и случайная вставка ПДн в нейросеть перестанет быть вашей проблемой. Стоит это дешевле нижней вилки штрафа за утечку в 3 миллиона рублей.
Компаниям у меня есть self-hosted вариант: разворачиваете в своём контуре, данные не покидают инфраструктуру. Условия и контакты для компаний на maskgate.ru/pricing.
Частые вопросы
Можно ли загружать в ChatGPT обезличенные данные? Да. Если из текста убраны персональные данные или они заменены так, что человека не восстановить, это уже не обработка ПДн в нейросети.
Нужно ли согласие субъекта? Для обработки ПДн нужно правовое основание, чаще всего согласие субъекта и определённая цель. Проверяйте актуальную редакцию 152-ФЗ.
Что важнее: локализация или трансграничная передача? Оба пункта обязательны. Локализация (ст. 18) отвечает за хранение в РФ, трансграничная передача (ст. 12) за отправку за рубеж. Загрузка в зарубежную нейросеть затрагивает оба.
Маскирование решает проблему 152-ФЗ? Оно убирает передачу самих ПДн, но не отменяет остальные обязанности оператора: политику, согласия, учёт. Это инструмент, а не замена комплаенса.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.
Источники
Связанные статьи
- Что нельзя отправлять в ChatGPT
- Трансграничная передача ПДн
- Локализация ПДн
- Что такое маскирование данных
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.