Обезличивание данных: чем отличается от маскирования
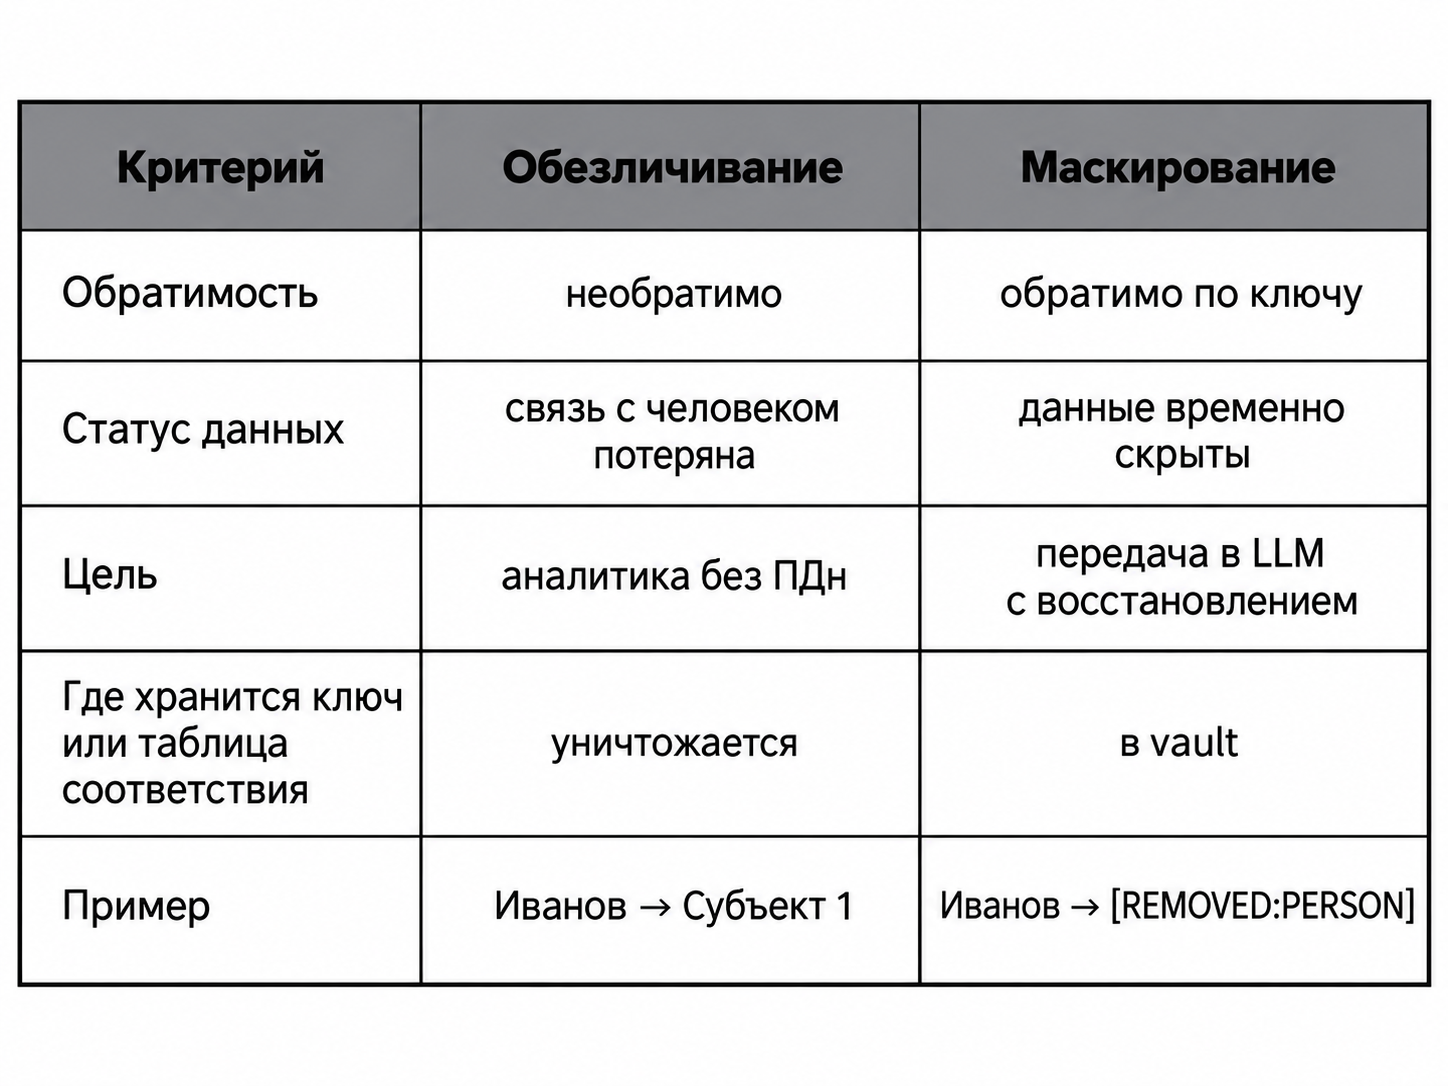
Обезличивание рвёт связь с человеком. Маскирование её прячет. Маскирование временно: данные можно восстановить по ключу, они годятся для безопасной передачи, но под замком остаются персональными. Обезличенные данные устроены так, что без дополнительной информации принадлежность к человеку не определяется.
Я Андрей Цымбалюк, разработчик Mask Gate. Эти два слова постоянно путают. Я сам путал, пока не начал встраивать оба механизма в свой маскировщик. Разница между ними определяет, что и когда использовать, поэтому разберём по порядку. Спойлер: для нейросетей обычно нужно маскирование, а хранить и анализировать лучше обезличенное.
Что такое обезличивание
Формулировка в законе аккуратная, и в ней спрятана главная тонкость. Обезличивание по пункту 9 статьи 3 152-ФЗ — это действия, после которых принадлежность персональных данных конкретному человеку нельзя определить без использования дополнительной информации. Три слова «без использования дополнительной информации» решают всё: пока существует ключ или таблица соответствия, данные защищены только условно. Убрали ключ — и разговор другой.
Общий случай обезличивания закон описывает в пункте 9 части 1 статьи 6: обработка в статистических или иных исследовательских целях (кроме целей статьи 15) допускается только при обязательном обезличивании. Отдельный случай — в пункте 9.1 той же статьи, там речь уже об обработке персональных данных, полученных в результате обезличивания. Порядок для него свой, и мы его не касаемся.
Практический смысл тут огромный. Пока данные персональные, вы обязаны получать согласие, следить за целью обработки, соблюдать локализацию и отвечать за утечки. Стали обезличенными, и этот груз снимается. Поэтому обезличивание так любят аналитики: им нужны закономерности, конкретные люди им ни к чему.
Одна оговорка, чтобы не обмануться. Закон не говорит, что обезличенные данные перестают быть персональными навсегда. Он говорит, что без дополнительной информации их к человеку не привязать. Если дополнительная информация у вас осталась и вы храните её небрежно, вернуться к персональным данным можно в один шаг.
Обезличивание применяют для хранения и аналитики. Компания хочет держать статистику по клиентам, но не хочет хранить у себя паспорта и телефоны. Она обезличивает данные и дальше работает с ними без риска утечки персональных данных.
Пример из жизни. Есть база заказов: имя, телефон, адрес, сумма, дата. Для отчёта по продажам имена и телефоны не нужны, нужны суммы и даты. Компания удаляет персональные поля или заменяет их диапазонами и получает обезличенный набор, который можно спокойно хранить и анализировать.
Ключевое слово здесь необратимость. Если данные можно вернуть к исходному виду, это уже не обезличивание.
Поэтому обезличивание и не годится для передачи в нейросеть с последующим восстановлением. Обезличили — потеряли возможность вернуть фамилию обратно. Для таких задач и придумано маскирование.
Методы обезличивания
Перечень методов обезличивания персональных данных в самом 152-ФЗ не назван. Его установил Роскомнадзор отдельным приказом. И тут первое, что нужно знать: приказ Роскомнадзора от 05.09.2013 № 996 утратил силу. Его отменил пункт 2 приказа Роскомнадзора от 19.06.2025 № 140, который действует с 1 сентября 2025 года. Попалась подборка со ссылкой на «приказ 996» — читаете устаревшее.
У приказа № 140 есть оговорка, которую почти всегда опускают. Он утверждает требования и методы обезличивания за исключением случаев, указанных в пункте 9.1 части 1 статьи 6 152-ФЗ. Для этих случаев действует отдельный порядок, установленный постановлением Правительства РФ от 01.08.2025 № 1154. Если вы работаете по обычной своей цели, вам нужен приказ № 140.
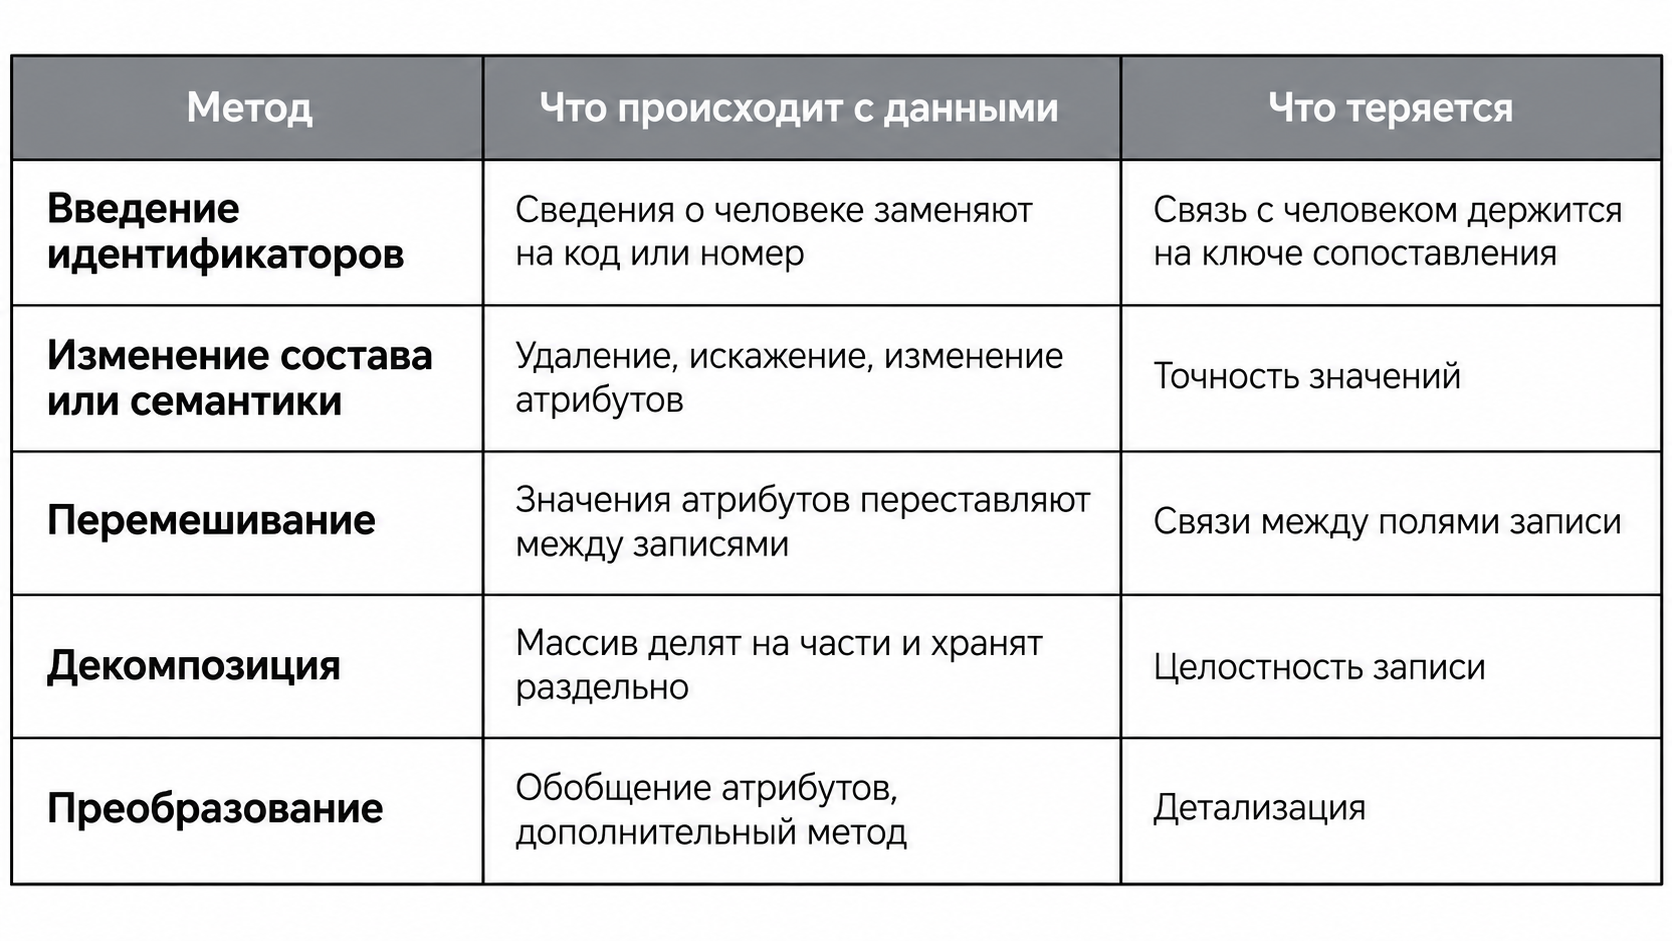
Методов в приложении № 2 к приказу № 140 пять: четыре основных и метод преобразования, который применяется дополнительно к остальным. Они перечислены в пункте 1 приложения. Применять методы можно по отдельности или в любой комбинации.
Метод введения идентификаторов
Сведения, по которым человека опознают, вынимают из массива и меняют на идентификатор. Это код, номер или другое обозначение, постоянное либо переменное, которое оператор присваивает по собственному алгоритму. Было «Иванов Иван Иванович», стало «S-000431».
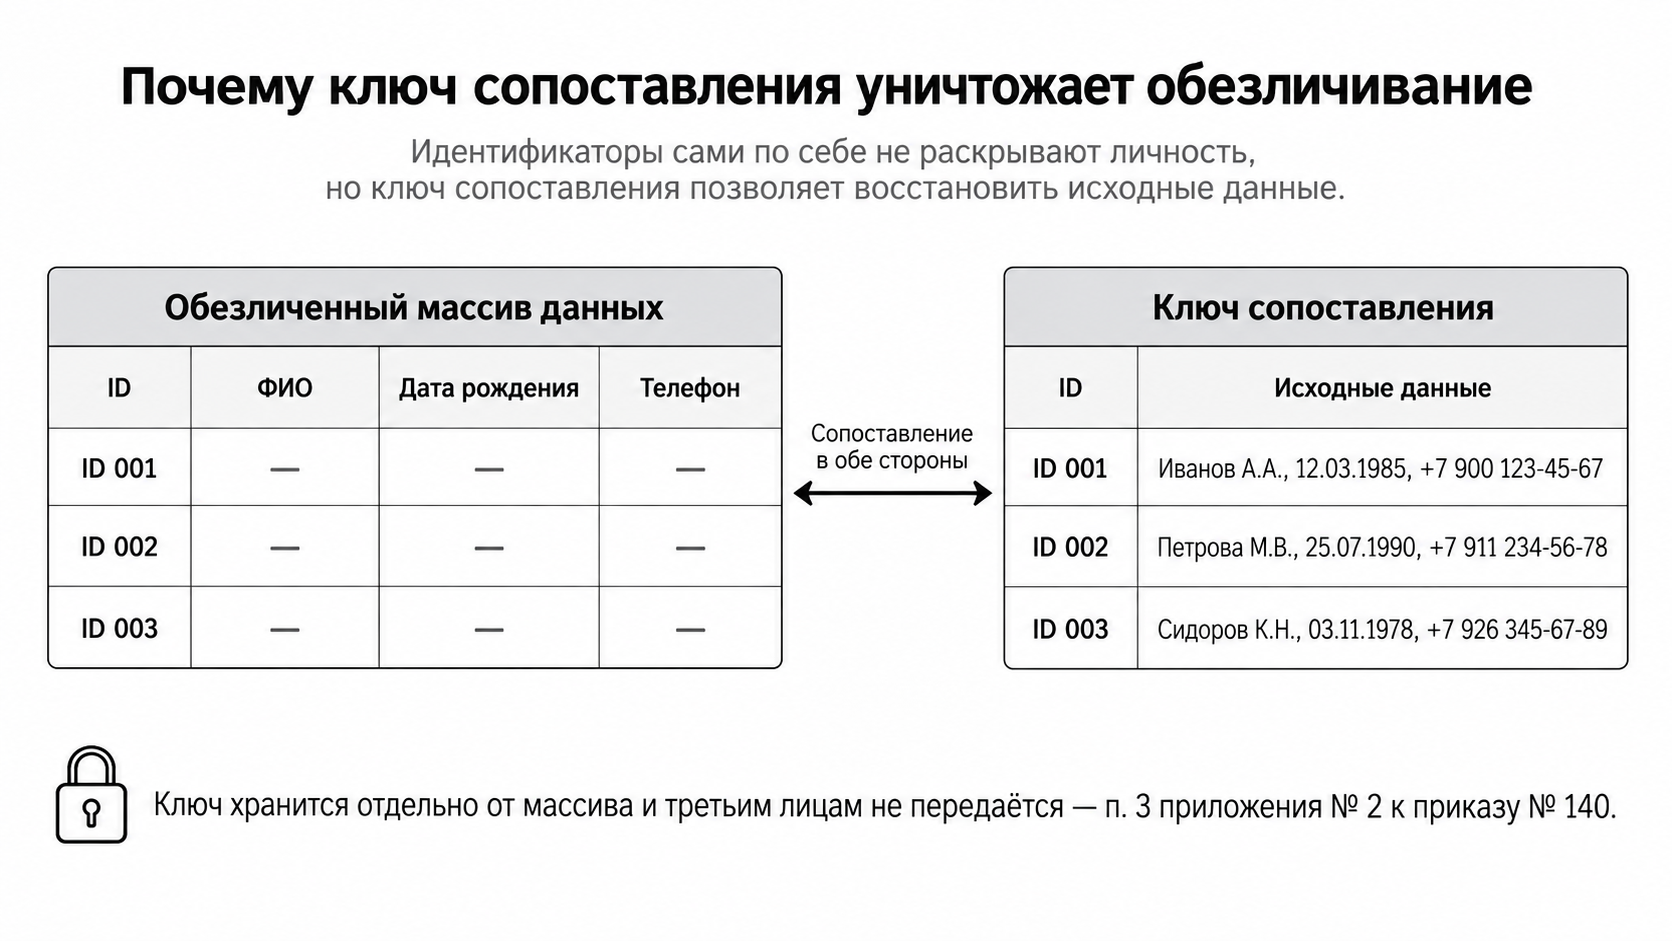
В приказе здесь есть пункт, который пропускают чаще всего (пункт 3 приложения № 2). Ключ, сопоставляющий идентификаторы с исходными данными, хранится отдельно от обезличенного массива и третьим лицам не передаётся. Оставили таблицу соответствия в той же папке, где лежит обезличенный файл? Обезличивания не получилось. Вышло переименование, которое раскрывается за минуту.
Метод изменения состава или семантики
Самый широкий метод. В приложении № 2 он раскрыт через три способа работы с атрибутами: удаление, искажение и изменение.
Удаление. Из массива выбрасывают поля, без которых цель обработки всё равно достигается. У всех записей сразу или только у части.
Искажение. В данные подмешивают шум. Дописывают лишнее, прибавляют или вычитают из числа заданную величину. Возраст 34 превращается в 31 или 37, и точная привязка к человеку плывёт.
Изменение. Значение заменяют на более грубое или на чужое. Округление, среднее по группе, порог для крайних значений, укрупнение внутри группы атрибутов. Сюда же замена на условные знаки, включая «*», и подстановка случайного значения от другого субъекта.
На практике это выглядит так: возраст 34 превращается в «30–39», город в регион, редкая должность в «*». Чем грубее значение, тем труднее найти человека и тем меньше пользы от данных.
Метод перемешивания
Значения атрибутов переставляют между собой: отдельные значения и группы значений. Колонки остаются правдоподобными, а связи между полями рушатся. Распределение для аналитики сохраняется, конкретный человек из записи пропадает. Последнее — моё объяснение, в тексте приказа такой формулировки нет.
Метод декомпозиции
Массив делят на заданное оператором число частей и хранят их раздельно. Имя в одной базе, телефон в другой, история покупок в третьей. Потеряли доступ к одной части, и из обрывков целого человека уже не собрать. Это тоже объяснение, а не цитата: приказ описывает метод, а не обещает стойкость к восстановлению.
Метод преобразования
Его применяют дополнительно к введению идентификаторов, изменению состава или семантики, перемешиванию и декомпозиции. Смысл в агрегации. Атрибуты обобщают, а дальше можно задать число различных значений или подобрать его так, чтобы сохранилось исходное распределение.
Средства обезличивания
С Excel тут есть развилка, и она в приказе прописана. Если обезличиваете автоматизированно, требование конкретное: приложение № 1, пункт 1, подпункт 5, цитата:
«использование информационных систем и (или) программ для электронных вычислительных машин, которые предназначены и (или) используются для обезличивания персональных данных, в которых обеспечиваются безопасность и конфиденциальность персональных данных, подлежащих обезличиванию и персональных данных, полученных в результате обезличивания, в случае обезличивания персональных данных с использованием средств автоматизации».
Обещать по этой цитате легко лишнее, поэтому разбираю. Речь про информационные системы и программы, которые предназначены или используются для обезличивания. Безопасность и конфиденциальность в них обеспечиваются для обеих сторон: и для исходных данных, и для того, что получилось после обезличивания. И всё это требование стоит с оговоркой «в случае обезличивания с использованием средств автоматизации» — то есть предъявляется оно к оператору и к его инструменту, а не к любому сервису, через который вы что-то прогнали.
Хотите проверить, где у вас вообще лежат персональные данные, до всех регламентов и актов. Вставьте текст в Mask Gate и посмотрите, какие категории сработали. Это бесплатно: без регистрации 10 проверок в сутки, после входа 20. Дальше проверка текста стоит 20 ₽, обработка файла 100 ₽, запрос к API 1 ₽, восстановление из хранилища 0 ₽, минимальное пополнение 100 ₽. Подписки нет.
С файлами сервис работает так: принимает текстовые и табличные TXT, DOCX, XLSX, CSV, PDF, а изображения и сканы — PNG, JPG, TIFF, BMP — разбирает через OCR. Старые .doc, ODT и RTF не поддерживаются: их придётся пересохранить в один из перечисленных форматов.
Скажу сразу, где граница. Маскирование обратимо: значение уходит в зашифрованное хранилище и возвращается по ключу. Обезличивание по пункту 9 статьи 3 152-ФЗ — это исчезновение связи с человеком без дополнительной информации, и ключ как раз и есть эта дополнительная информация. Mask Gate закрывает другую задачу: перехватывает то, что видит его детектор, до отправки во внешнюю нейросеть. Семантический пересказ он не поймает, стопроцентной защиты не даёт и соответствие приказу № 140 не обеспечивает. Это работа оператора: определить состав данных, оценить достаточность метода, завести локальные акты, хранить ключ отдельно.
Порядок обезличивания: что подготовить заранее
Сам приказ в статью не перескажешь, поэтому вот короткий чек-лист по его приложению № 1.
- Определить состав данных и категории субъектов до начала работы, а не по ходу (пункт 1, подпункт 2).
- Оценить, хватает ли выбранного метода для той цели, ради которой вы обезличиваете. Цель первична, метод подбирается под неё (подпункт 3).
- Убедиться, что без дополнительной информации человека по записям не определить (подпункт 4).
- Взять систему или программу, где обеспечены безопасность и конфиденциальность данных, если обезличиваете автоматизированно (подпункт 5).
- Не хранить исходный массив и обезличенный вместе (подпункт 6).
- Фиксировать, какие действия с данными вы совершали (подпункт 7).
- Завести локальные акты: общий порядок работы, а под метод изменения состава или семантики, перемешивания и декомпозиции отдельные правила. Эти акты хранятся отдельно от обезличенных данных (пункт 2 приложения № 1).
Мне в практике чаще всего мешают два требования: ключ отдельно от массива и части массива отдельно друг от друга. Оба ломают привычку сложить всё в одну базу и не усложнять.
И главное, о чём приказ молчит. Он описывает методы, но не даёт гарантии, что человека по обезличенным данным нельзя вычислить заново. Числовой порог анонимности в приказе № 140 не задан. В отменённом № 996 такое требование было, там упоминалась k-anonymity. Что уровень защиты оператор теперь определяет сам — это моя оценка, а не норма приказа. И она же самая неприятная часть новых правил: спросить «достаточно ли я обезличил» не у кого.
Недостаточно стереть фамилию, если по дате рождения, адресу и сумме покупки человека всё ещё можно вычислить. Главный враг обезличивания — реидентификация, когда анонимную запись сопоставляют с внешним источником.
Поэтому методы и комбинируют: удаляют прямые идентификаторы, обобщают возраст, разбивают массив на части. Чем агрессивнее комбинация, тем безопаснее набор и тем меньше от него пользы. Тут всегда компромисс.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.
Чем отличается маскирование
Маскирование решает другую задачу: передать данные безопасно, а потом при необходимости вернуть их обратно. По сути это кодирование, только с шифрованием и контролем доступа.
В Mask Gate четыре стратегии. block запрещает передачу секретов и медданных. mask обратимо заменяет значение на токен хранилища. redact необратимо удаляет значение и ставит заглушку [REMOVED:категория]. flag просто помечает, не трогая текст.
Стратегия mask работает через vault: значение уезжает в зашифрованное хранилище AES-256-GCM, в тексте остаётся токен [VAULT:…], который раскрывается обратно по ключу. Данные как бы спят под замком.
Посмотрите на разницу на примере. Исходная строка: «Клиент Иванов Иван, паспорт 4510 123456, тел. +7 900 123-45-67». После redact: «Клиент [REMOVED:PERSON], паспорт [REMOVED:RU_PASSPORT], тел. [REMOVED:RU_PHONE]». С vault вместо заглушек появятся токены [VAULT:…], которые раскрываются по ключу. В первом случае данные уничтожены, во втором спрятаны.
Технически маскирование это активная обработка текста на лету. В Mask Gate пайплайн выглядит так: нормализация чистит текст от обфускации, распознаватели ловят структурированные форматы, валидаторы проверяют контрольные суммы (ИНН, СНИЛС, номер карты по Луну), NER находит имена и адреса, потом идёт повторный скан. Принцип fail-closed: любой сбой внутри анализа это блок. Молчаливого пропуска нет. «Регулярка может соврать, контрольная сумма почти нет».
Отсюда главное отличие. Обезличивание рвёт связь с человеком, и восстанавливать её нечем, если дополнительной информации не осталось. Маскирование прячет данные временно и обратимо, но сам факт «это персональные данные» никуда не девается. Токен в тексте по-прежнему указывает на реального человека, просто значение спрятано.
Что выбрать для нейросетей
Для нейросетей нужно смотреть на сценарий, потому что их два.
Если вы просто не хотите слать персональные данные в ChatGPT, вам нужно обезличивание на входе. Заменили имена и телефоны на заглушки — наружу ушёл набор, из которого человека не восстановить.
Если вам нужно, чтобы нейросеть поработала с данными, а потом вы вернули настоящие значения, нужен vault. Это офисный случай: маскируете таблицу в Excel, отправляете в модель, получаете результат, раскрываете токены и видите настоящие фамилии. В Mask Gate для этого есть надстройка для Excel с восстановлением обратно. Отдельной надстройки для Word нет: документ Word обрабатывается через веб-интерфейс или API.
Правило простое. Передаёте и не планируете возвращать: обезличивание. Передаёте и хотите восстановить: обратимая маскировка с vault. Если данные и вовсе не должны уезжать, работает block.
Многое зависит и от того, кто за компьютером. Сотруднику, который копирует чужой договор в ChatGPT, проще обезличить текст на входе и забыть про восстановление. Компании с офисным документооборотом чаще нужен vault: маскировать таблицы в Excel, прогонять их через модель и возвращать настоящие значения. Первый случай закрывает бесплатная проверка, для второго нужна обратимая маскировка через vault — она работает и в облаке. Self-hosted нужен там, где данные вообще не должны покидать контур.
Честное ограничение: ни маскирование, ни обезличивание не спасают от семантического пересказа. Если сотрудник переписал паспорт своими словами, детектор его не увидит. Поэтому техника только половина решения, вторая половина это инструкция для людей и культура работы с данными.
Проверить, что именно уедет в нейросеть, можно за пару минут. Вставляете текст в Mask Gate, смотрите, какие категории сработали, маскируете и только потом отправляете. Время ответа мы не публикуем: воспроизводимого замера латентности, который вы могли бы повторить на своём тексте, у нас нет.
Хотите попробовать оба сценария на своих данных? Начните с бесплатной проверки текста на maskgate.ru, без регистрации. Если нужен маскировщик в своём контуре, заявка на maskgate.ru/business.
Частые вопросы
Обезличенные данные — это уже не персональные? Обезличенные данные остаются персональными, пока у вас есть дополнительная информация, по которой запись можно привязать к человеку. По пункту 9 статьи 3 152-ФЗ обезличивание — это действия, после которых принадлежность конкретному человеку нельзя определить без использования дополнительной информации. Слова «без дополнительной информации» здесь решают всё: если у вас остался справочник соответствия, вернуться к человеку можно. Поэтому обезличенные данные нельзя приравнивать к анонимным — анонимизация необратима.
Можно ли обезличенные данные вернуть обратно? Нельзя, если обезличивание сделано честно. Восстановление связи с человеком означает, что данные были маскированы. Обезличивание такого не допускает.
Что безопаснее: обезличивание или маскирование? Для хранения и аналитики безопаснее обезличивание. Для передачи с последующим восстановлением подходит только маскирование. Это два разных инструмента, один не заменяет другой.
Чем redact отличается от обезличивания? Граница проходит по обратимости. Redact в Mask Gate необратим: значения нет ни в тексте, ни в хранилище. Но обезличивание — это свойство набора данных, а не отдельного поля. Пока в тексте остаются имя, адрес и сумма, человек по ним всё ещё вычисляется, поэтому один redact сам по себе обезличиванием не становится.
Какой приказ регулирует обезличивание персональных данных? С 1 сентября 2025 года — приказ Роскомнадзора от 19.06.2025 № 140. Он утвердил и требования к обезличиванию, и методы. Приказ Роскомнадзора от 05.09.2013 № 996, который до сих пор цитируют в подборках, отменён пунктом 2 приказа № 140. Оговорка есть в самом приказе № 140: на случаи, указанные в пункте 9.1 части 1 статьи 6 152-ФЗ, он не распространяется — там действует отдельный порядок по постановлению Правительства РФ от 01.08.2025 № 1154.
Сколько методов обезличивания в приказе № 140? Пять. Четыре основных — метод введения идентификаторов, метод изменения состава или семантики, метод перемешивания и метод декомпозиции — и метод преобразования, который применяется дополнительно к остальным. Перечень стоит в приложении № 2 к приказу. Оператор должен применять методы именно оттуда (приложение № 1, пункт 1, подпункт 1).
Не можете выбрать между обезличиванием и маскированием, начните с проверки своих данных. Проверка текста на maskgate.ru бесплатна: 10 проверок в сутки без регистрации, 20 после входа. Если нужен маскировщик в своём контуре, заявка на maskgate.ru/business.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.
Источники: 152-ФЗ «О персональных данных» на consultant.ru; приказ Роскомнадзора от 19.06.2025 № 140 с требованиями и методами обезличивания; постановление Правительства РФ от 01.08.2025 № 1154 для случая пункта 9.1 части 1 статьи 6; официальное опубликование приказа № 140 на publication.pravo.gov.ru.
Связанные статьи
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.