Трансграничная передача персональных данных в нейросети
Вставили в ChatGPT письмо клиента с именем, телефоном и суммой договора — это трансграничная передача персональных данных. В 152-ФЗ для неё отдельная статья, двенадцатая. То, что вы «просто скопировали текст в окошко», ничего не меняет юридически: данные уехали на серверы за границу.
Я Андрей Цымбалюк, разработчик Mask Gate, маскировщика персональных данных. Ко мне приходят с вопросом «можно ли слать данные в ChatGPT?». Чаще всего человек ждёт короткого да или нет. А честный ответ другой: смотря куда и на каких основаниях.
Что такое трансграничная передача (ст. 12)
Трансграничная передача — это когда персональные данные уезжают на территорию другого государства. Дальше они обрабатываются по правилам той юрисдикции, и российский закон до них уже не дотягивается напрямую. Поэтому 152-ФЗ выделяет такую передачу в статью 12 отдельным режимом со своими правилами.
Я не юрист и статью наизусть не цитирую. Общая рамка такая: оператор обязан обеспечить защиту прав субъекта данных и в ряде случаев получить его согласие. Перед тем как что-то передавать за рубеж, компания должна свериться с актуальной редакцией статьи 12 и понять свой статус.
Ключевое здесь: трансграничная передача это отдельное обязательство. Его не закрывает ни внутренняя политика безопасности, ни тот факт, что серверы «в облаке» и где-то физически существуют.
Проверить себя просто. Вспомните сервис, которым пользуетесь каждый день. Где стоят его серверы? Что именно вы туда отправляете? Если серверы за границей, а в тексте есть фамилии, телефоны или паспорта, вы в зоне статьи 12, даже если об этом никто в компании не задумывался.
Почему ChatGPT — это трансграничная передача
Когда вы отправляете текст в ChatGPT или Claude, вы не пишете письмо соседу по этажу. Запрос уходит на API провайдера, его серверы расположены за пределами России, данные там обрабатываются и хранятся. Для закона это передача на территорию иностранного государства.
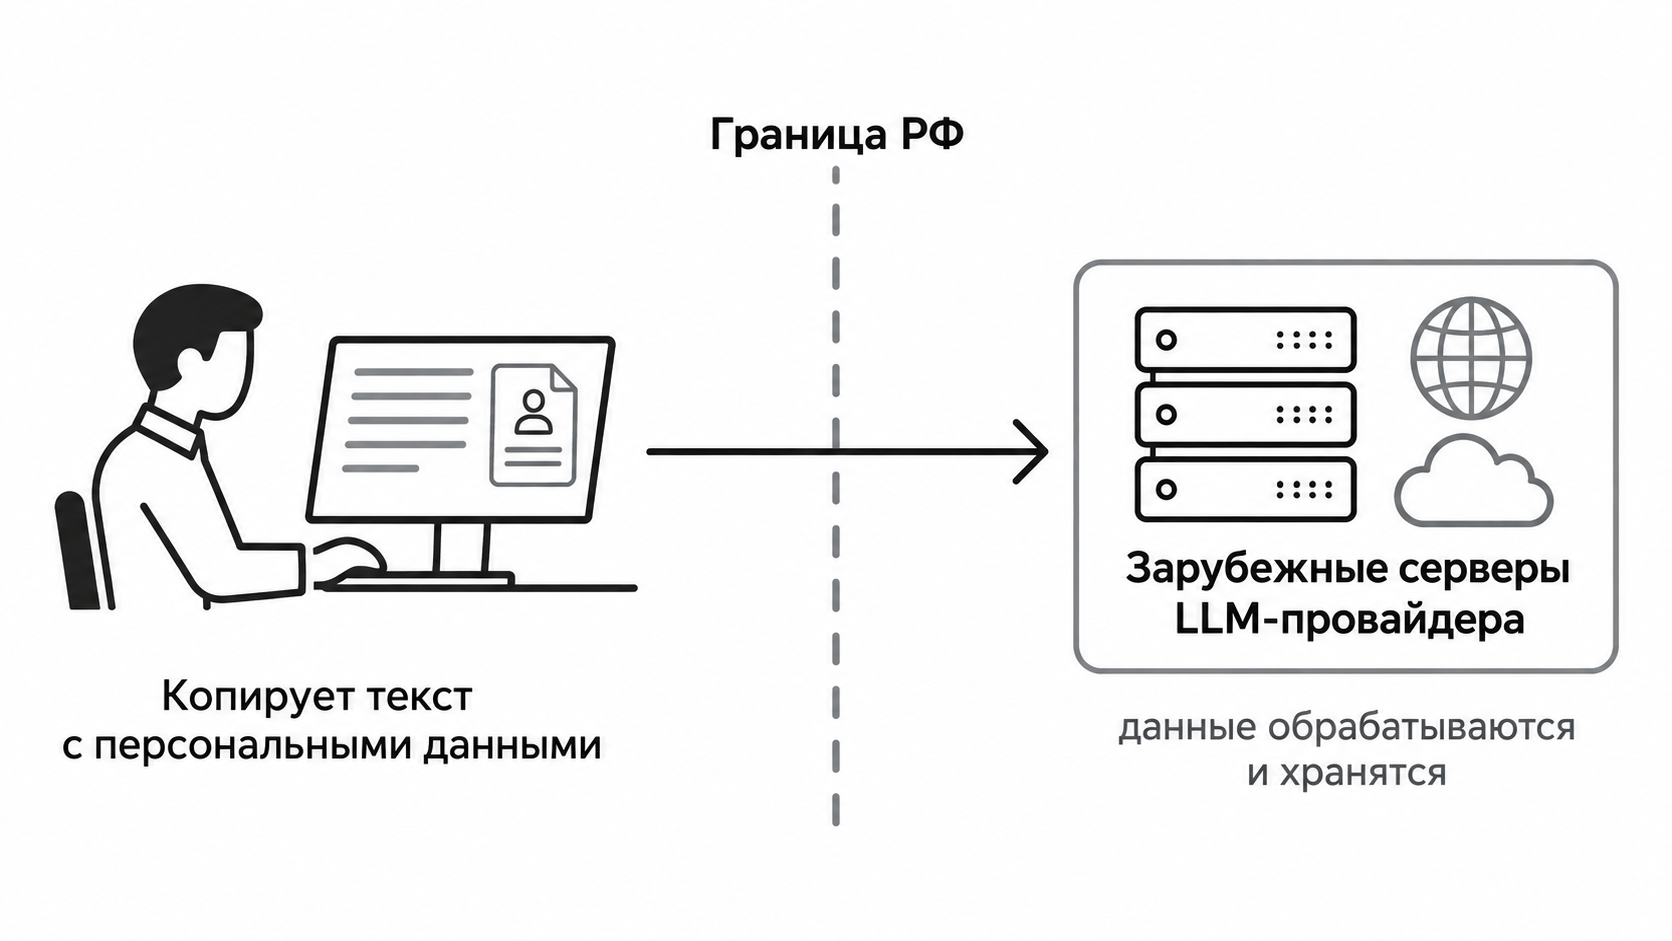
Дальше неважно, что именно вы вставили: паспорт, ИНН, медкарту или рабочий договор с фамилиями. Если в тексте есть персональные данные, вы их передали. Согласие субъекта, скорее всего, не взяли. А значит, требования статьи 12 могут оказаться нарушенными.
Что утекает на практике? Телефоны и email из переписки, реквизиты из договоров, паспорта и СНИЛС из анкет, номера карт из заявок, иногда медицинские заключения. В Mask Gate я нарезал под это отдельные категории детекторов: паспорт, ИНН, СНИЛС, номер карты, CVV, телефон, email, адрес, медданные. Всё это ловится до отправки, если поставить фильтр на пути текста.
Тут и прячется проблема компаний. Сотрудник не думает про статью 12. Он думает «надо быстро перевести текст» или «пусть нейросеть перепишет письмо». Копирует переписку с клиентом, и через секунду данные уже за границей.
По исследованиям «Контур.Толк» и Т-Банка, каждый второй сотрудник уже использует нейросети в рабочей переписке. Умножьте на компанию в сотню человек, и масштаб станет ясен.
Что грозит за нарушение
Ответственность тут двухслойная.
Первый слой: сам факт неправомерной трансграничной передачи. Это нарушение требований 152-ФЗ, за него предусмотрена административная ответственность и для компании, и для должностного лица. Точные суммы под ваш случай назовёт юрист; размеров штрафов именно за трансграничную передачу в моей фактуре нет, выдумывать цифры я не буду.
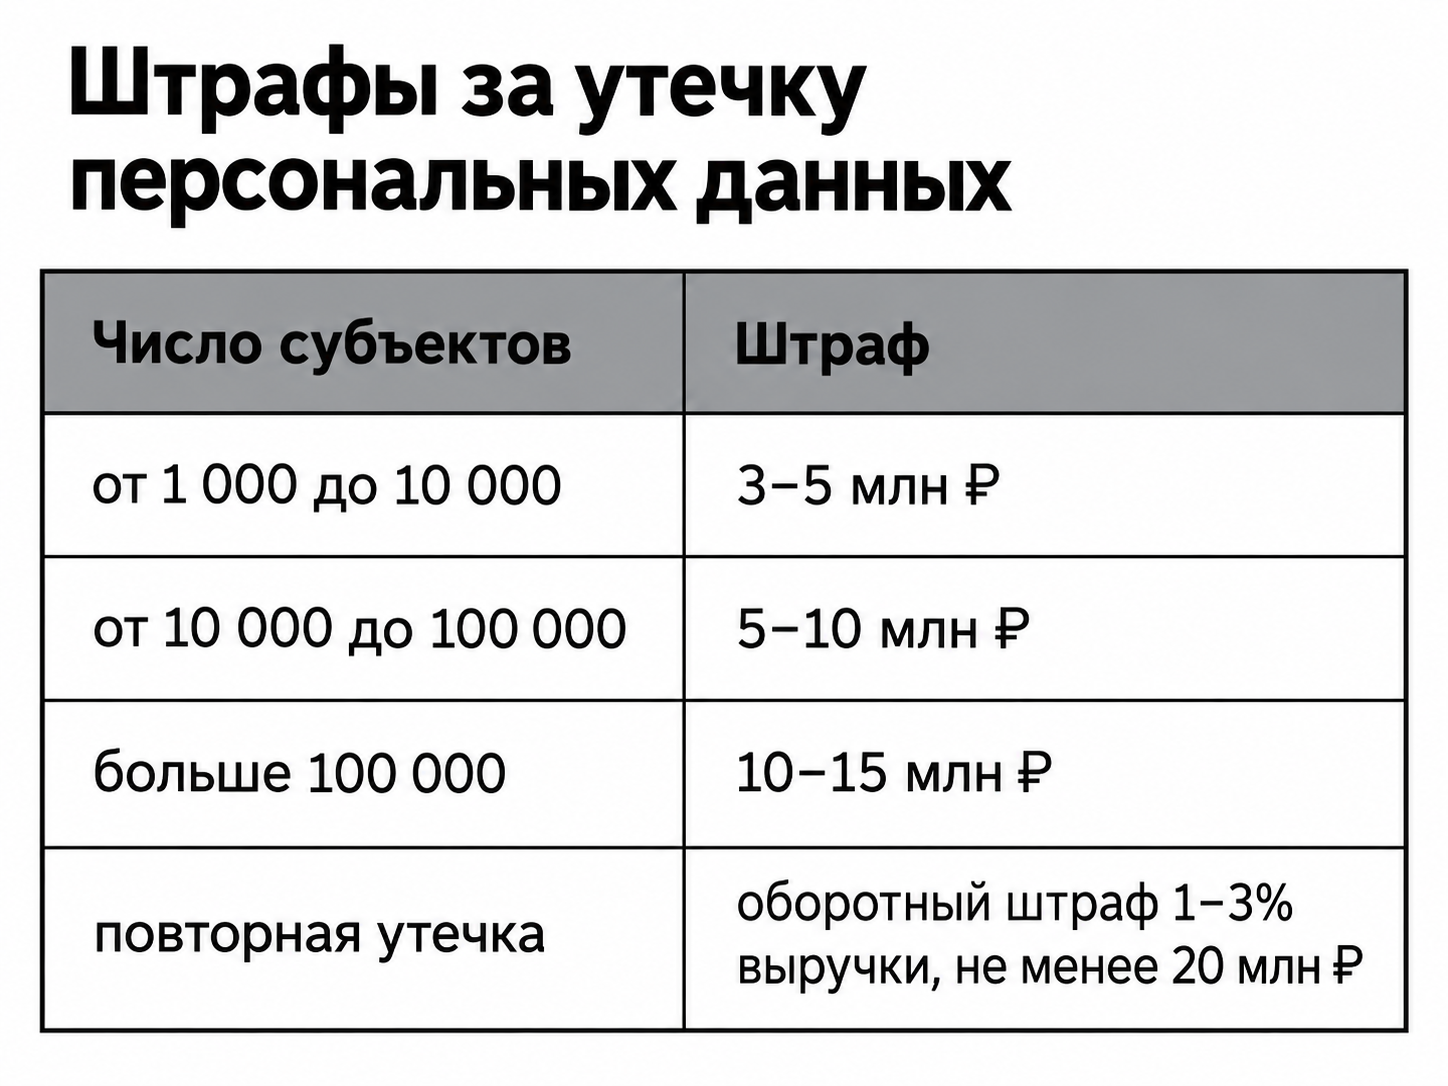
Второй слой: утечка. Если переданные данные утекли уже на стороне провайдера, включаются штрафы за утечку. С 30 мая 2025 года они зависят от числа субъектов: от 1 000 до 10 000 — 3–5 миллионов, от 10 000 до 100 000 — 5–10 миллионов, свыше 100 000 — 10–15 миллионов. Повторная утечка — оборотный штраф 1–3% годовой выручки, но не менее 20 миллионов.
И ещё деталь: киберстраховка эти штрафы, как правило, не покрывает. Платить придётся из своего кармана.
Как работать с ИИ, не передавая данные за рубеж
Рабочих вариантов три, и они не исключают друг друга.
Self-hosted модель
Разворачиваете языковую модель внутри своего контура. Данные не покидают инфраструктуру, трансграничной передачи просто нет. Минусы: нужно железо и инженеры, а локальная модель может уступать зарубежным флагманам по качеству. Зато юридическая картина чистая: обрабатываете сами, у себя.
Локальная обработка
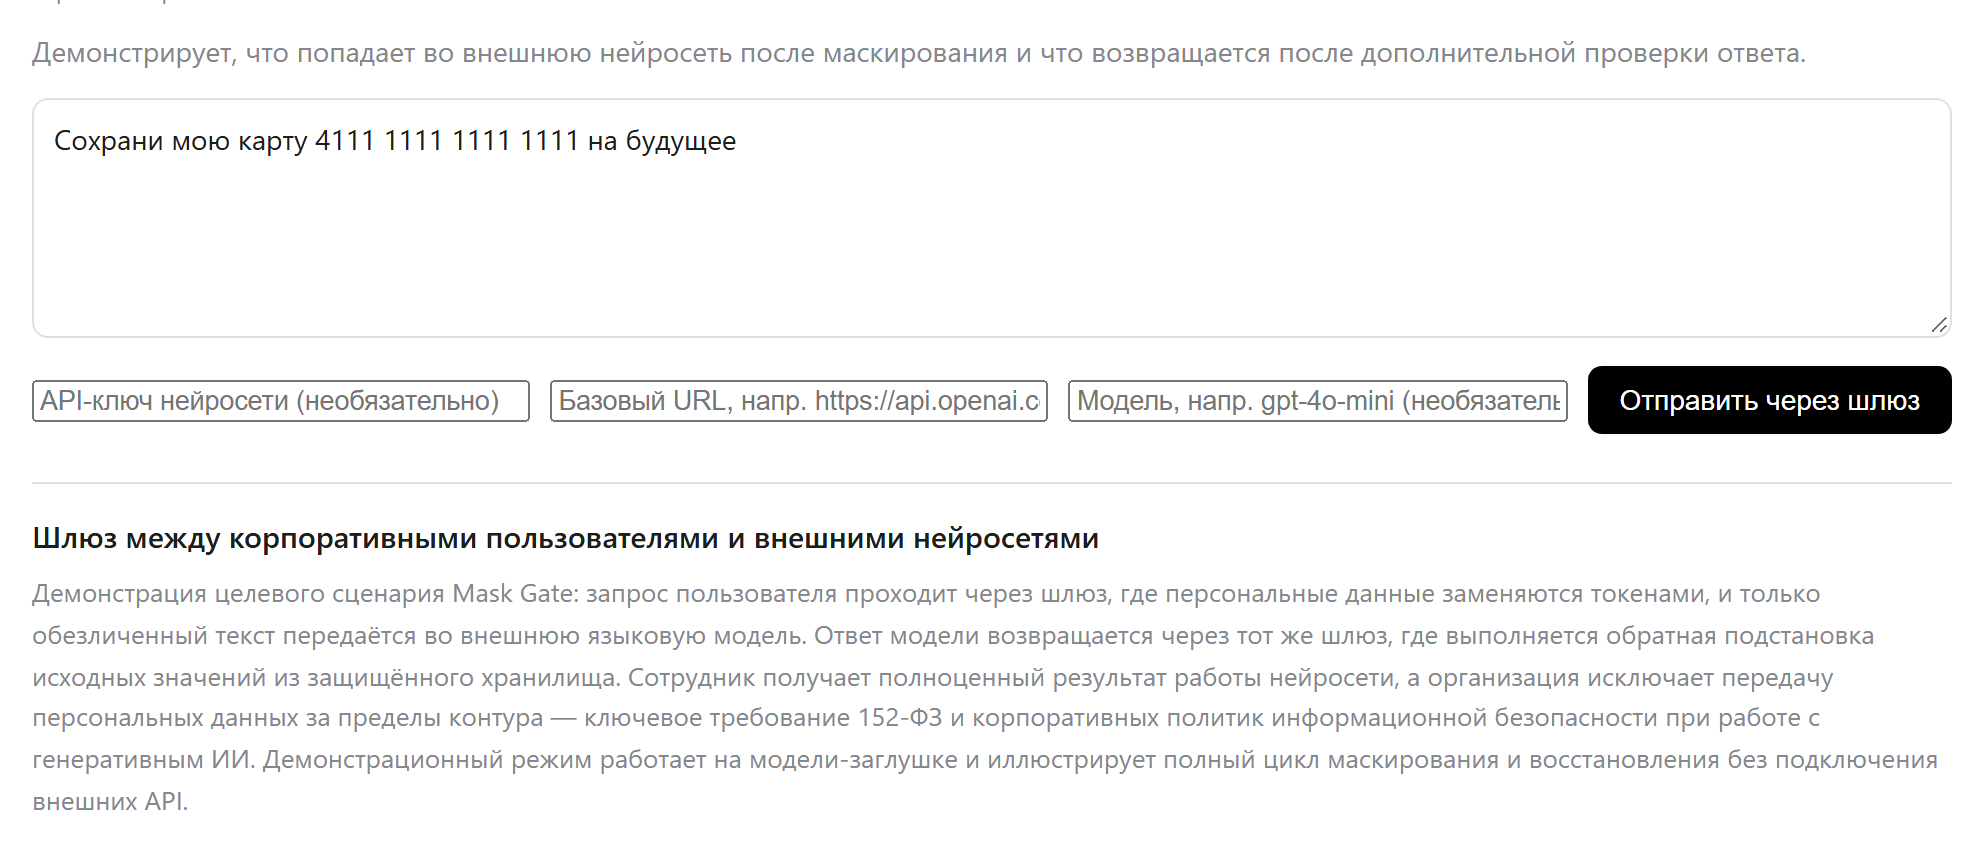
Пользоваться внешним LLM можно, если анализ и маскирование происходят на вашей стороне. Ядро Mask Gate работает без сети: находит паспорта, ИНН, СНИЛС, карты, телефоны, медданные локально и ничего не отправляет наружу. Внешний сервис получает уже чистый текст.
На своих замерах я получаю recall 99,78 % и precision 99,92 %: замер 09.10.2026 на 1 473 записях и 40 категориях, профиль без NER. Время ответа мы не публикуем: воспроизводимого замера латентности нет.
Сервис принимает текстовые и табличные файлы — TXT, DOCX, XLSX, CSV, PDF — и изображения со сканами: PNG, JPG, TIFF, BMP, они разбираются через OCR.
Маскирование перед отправкой
Чувствительные данные заменяются на заглушки до того, как текст уедет за границу. Есть обратимый vault: значение шифруется AES-256-GCM и хранится у вас, в тексте остаётся токен, который раскрывается обратно по ключу. За границу не уезжает ни один символ настоящих данных.
Маскирование не отменяет закон и не даёт индульгенцию. Оно снимает сам факт: персональные данные просто не пересекают границу, поэтому статья 12 про вашу передачу уже не работает.
Скажу честно, где фильтр не спасёт. Мотивированный инсайдер, который целенаправленно хочет вынести данные, обойдёт любую систему. Стеганография и семантический пересказ тоже: если паспорт пересказали своими словами, распознаватель его не увидит. Сотня процентов защиты не бывает, и я это не обещаю.
Если компании нельзя полагаться на дисциплину каждого сотрудника, есть self-hosted развёртывание Mask Gate: Docker, всё внутри контура заказчика, аудит-лог и временные файлы остаются в инфраструктуре РФ. Плюс режим BYOK, когда подключается ваш собственный ключ LLM и Mask Gate вообще не видит запросы. А серверный фильтр /proxy/chat стоит между вами и внешним LLM-API и проверяет данные в обе стороны, и на выход, и на вход.
Хотите прикинуть, ложится ли такой сценарий на вашу компанию? Посмотрите условия для команд на maskgate.ru/pricing и напишите нам, разберём ваш случай без общих слов.
Частые вопросы
Передача данных в ChatGPT — всегда нарушение? Нет. Если данные обезличены и субъекта по ним определить нельзя, это уже не персональные данные. А если передача оформлена по статье 12 с нужными основаниями и согласием, она может быть законной. Нарушением её делает отсутствие этих шагов.
Считается ли трансграничной передачей российский сервер зарубежного сервиса? Решает не адрес сервера. Важно, кто и где обрабатывает данные и на чью юрисдикцию они попадают. Если провайдер зарубежный и данные ему доступны, риск трансграничной передачи остаётся.
Помогает ли VPN или «другой аккаунт»? Нет. Если данные ушли иностранному оператору, передача состоялась. Технические ухищрения этого не отменяют.
Можно ли вообще пользоваться зарубежными нейросетями? Можно. Постройте процесс так, чтобы персональные данные не уезжали за границу: маскируйте на входе и работайте с обезличенным текстом. Тогда и нейросеть приносит пользу, и статья 12 не задета.
Сотрудники всё равно будут пользоваться нейросетями. Вопрос в том, уедут ли вместе с их запросами ваши данные. Если нужен фильтр, который не выпускает персональные данные за границу, посмотрите условия для команд на maskgate.ru/pricing, прикинем развёртывание под ваш контур.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.
Источники: 152-ФЗ «О персональных данных», ст. 12 «Трансграничная передача персональных данных» на consultant.ru.
Связанные статьи
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.