Шифрование персональных данных: отличие от маскирования
Шифрование персональных данных и маскирование часто ставят в один список «мер защиты». Формально оба меняют данные так, что посторонний видит не то, что было. По факту задачи разные: шифрование прячет содержимое за ключом, маскирование меняет само значение, а хеширование вообще не предполагает возврата. Если выбрать не тот инструмент, можно получить красивый отчёт и открытые данные в другом месте.
Я Андрей Цымбалюк, разработчик maskgate.ru. Ниже — короткая карта: что делает каждый способ, где он уместен и где начинаются типичные ошибки.
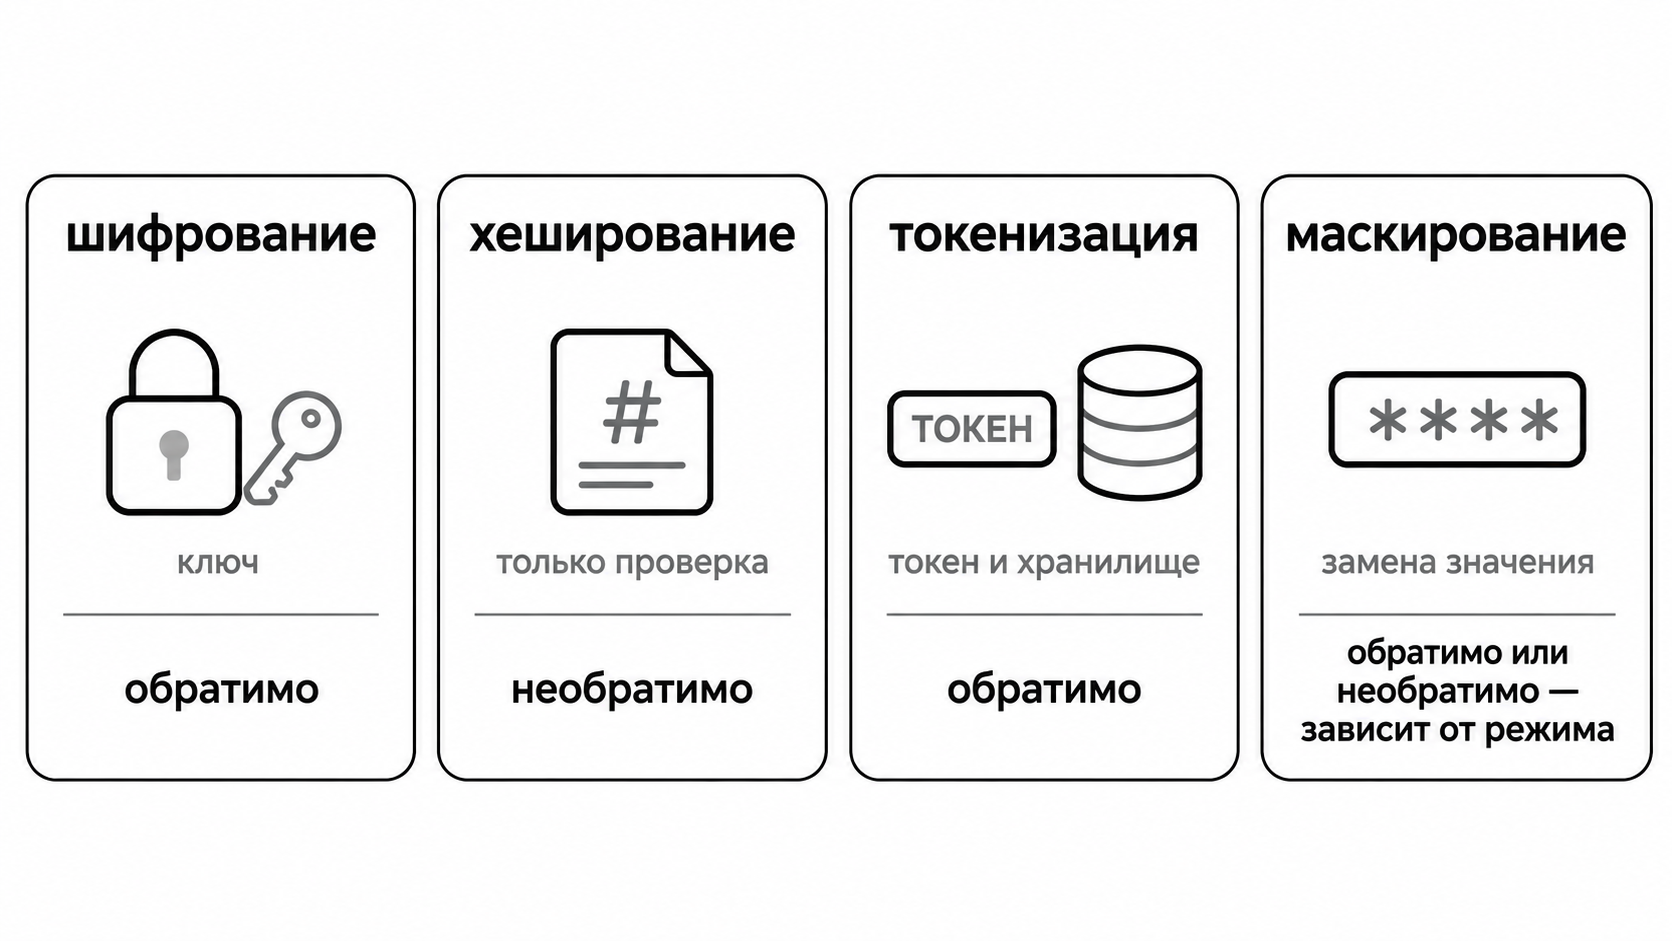
Шифрование: содержимое под ключом
Шифрование превращает данные в шифротекст. Чтобы прочитать, нужен ключ. Это защита от доступа к носителю, перехвата и утечки «сырых» файлов — но не от того, у кого есть ключ.
Если ключ лежит рядом с данными или уходит в тот же бэкап, защита превращается в формальность. Поэтому шифрование — это всегда ещё и управление ключами: где они хранятся, кто имеет доступ, как ротируются, что будет при потере.
В продукте Mask Gate обратимая маскировка устроена через vault: исходные значения лежат в зашифрованном виде (AES-256-GCM), в тексте остаётся токен. Это шифрование значений, а не шифрование всей базы. Важная разница: доступ к токену и ключу всё равно нужно ограничивать. По умолчанию пара «токен–значение» живёт до 30 суток (срок настраивается), затем удаляется; восстановление доступно только в пределах этого срока и вашего доступа к vault.
Хеширование: только проверить, не прочитать
Хеш — результат односторонней функции. По нему нельзя «расшифровать» исходное значение; можно только проверить, совпадает ли хеш с хешем другого значения.
Поэтому хеширование годится для проверки совпадений, контрольных сумм, паролей (с солью и медленными алгоритмами), но не для сценария «замаскировать, а потом вернуть клиенту исходное». Если хешировать короткий телефон или ИНН без соли, перебором можно восстановить значение; «хеш» сам по себе не делает данные анонимными.
Токенизация: замена на токен и хранилище
Токенизация заменяет значение токеном, а исходник хранится отдельно — в vault или у платёжного провайдера. Внешне это похоже на маскирование: в документе вместо паспорта стоит [VAULT:…] или другой идентификатор.
Разница в том, что токен обратим при наличии доступа к хранилищу. Это удобно, когда после анализа нужно вернуть исходные значения. Но если токен можно сопоставить с человеком, данные всё ещё связаны с субъектом; называть их полностью анонимными нельзя.
Маскирование: меняем значение
Маскирование — общий приём: заменить значение плейсхолдером, частично скрыть, удалить, обобщить. Оно может быть обратимым (токен) или необратимым (redact/удаление). В быту маскированием называют и замену на ***, и токенизацию, и обезличивание — из-за этого возникают споры о терминах.
Практический критерий простой: после обработки вам нужно вернуть исходное значение?
- нужно — смотрите на обратимую маскировку/токенизацию и защиту vault;
- не нужно — можно удалять или заменять необратимо;
- нужно проверить совпадение — возможно, хеш;
- нужно защитить носитель — шифрование.
Сравнение
| Способ | Обратимо? | Что защищает | Где применяют |
|---|---|---|---|
| Шифрование | Да, с ключом | Содержимое файла/диска/канала | Хранение, передача, бэкапы |
| Хеширование | Нет | Целостность и проверку | Пароли, сверка, контрольные суммы |
| Токенизация | Да, через vault | Значение в документе/потоке | Процессы, где нужен возврат |
| Маскирование | Зависит от режима | Значение в тексте/файле | Передача наружу, аналитика, LLM |
Типичные ошибки
«Зашифровали — значит, можно отдавать кому угодно». Если получатель получает ключ, он получает данные. Шифрование защищает канал или носитель, а не отменяет правила доступа.
«Хеш — это анонимизация». Для коротких значений хеш подбирается. Без соли и защиты от перебора это не анонимность.
«Токенизировали — данные исчезли». Токен обратим у того, у кого есть vault. Если vault доступен, данные возвращаются.
«Маскирование всегда необратимо». Нет. Обратимая маскировка оставляет ключ; это нормальный режим, но его нельзя выдавать за анонимность.
Где здесь Mask Gate
Mask Gate находит персональные данные в тексте и файлах и применяет одну из четырёх стратегий: блокировка, обратимая маскировка, удаление, пометка. Обратимая маскировка использует vault с AES-256-GCM; восстановление доступно по ключу.
Это не шифрование всей базы и не DLP. Инструмент закрывает конкретную точку — данные в файле или тексте, который уходит наружу. Если задача — защитить диск или канал, нужны средства шифрования инфраструктуры; если нужно убрать ПДн из выгрузки — подходит маскирование.
Для работы в контуре — self-hosted; для базовых мер — безопасность; для сравнения методов — методы обезличивания.
Частые вопросы
Шифрование заменяет маскирование? Нет. Шифрование защищает содержимое ключом, маскирование меняет значение в данных. Задачи разные.
Хеширование обратимо? Нет. По хешу нельзя восстановить значение; можно только проверить совпадение.
Токенизация — это анонимизация? Не обязательно. Если токен можно связать с исходным значением через vault, данные остаются связанными с человеком.
Что выбрать для отправки в нейросеть? Маскирование или удаление ПДн до отправки. Шифрование здесь не поможет: модель всё равно получит открытый текст, если вы его расшифруете перед отправкой.
Что дальше
Если не уверены, начните с вопроса «нужно ли вернуть значение». Для файлов и выгрузок смотрите обезличивание документов, для терминов — обезличивание vs маскирование.
Источники: 152-ФЗ «О персональных данных»; безопасность Mask Gate; частые вопросы — срок жизни vault и стратегии. Не является юридической консультацией.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.