Классификация персональных данных: как найти и разметить
Классификация персональных данных начинается не с таблицы, а с вопроса: где вообще лежат данные. Пока вы не нашли их в базе, выгрузке, почте и нейросетях, любая таблица категорий будет описывать не ваш бизнес, а предположения о нём.
Я Андрей Цымбалюк, разработчик maskgate.ru. Ниже — практический порядок: как найти данные, разметить их и не сделать классификацию одноразовой бумажкой.
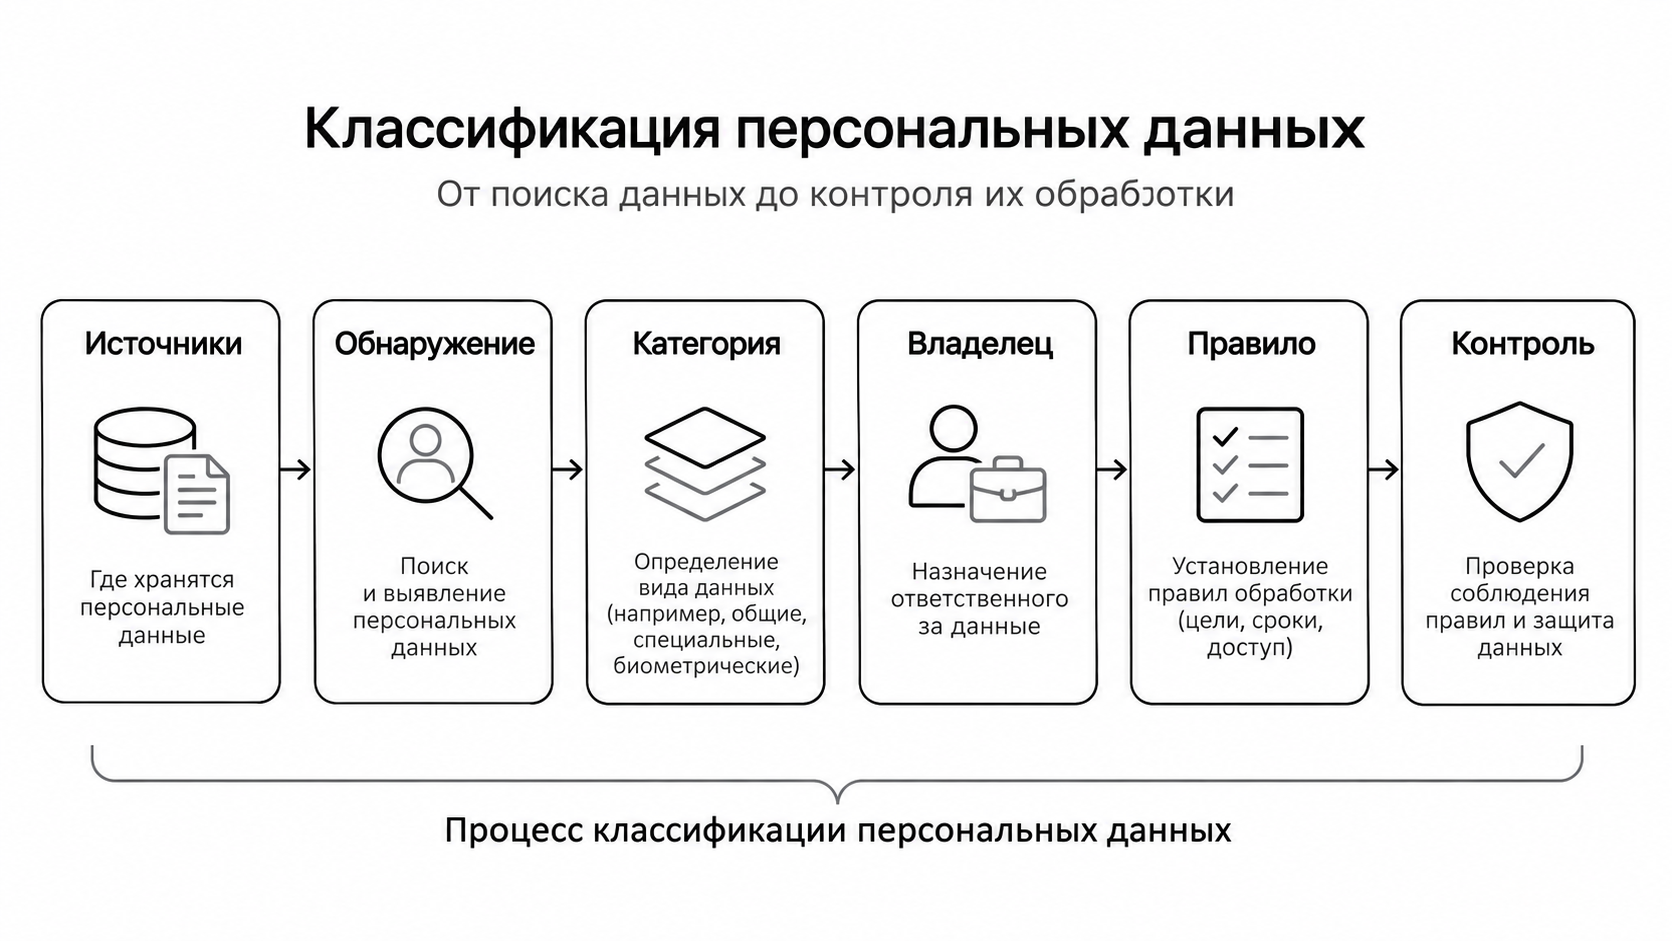
Классификация и discovery — разные шаги
Discovery (обнаружение) отвечает на вопрос «где данные». Сканируем базы, файлы, выгрузки, почту, CRM, 1С, тестовые среды — и находим то, о чём не знали.
Классификация отвечает на вопрос «что это и по каким правилам обрабатывается». Категория, субъект, владелец, цель, срок хранения, доступ, способ защиты.
Одно без другого не работает. Если классифицировать по памяти, пропустите теневые копии. Если только сканировать и не назначать правила, получится список находок без последствий.
Что классифицировать
Минимальный набор:
- категории данных — обычные ПДн, специальные категории, биометрия, платёжные данные, секреты;
- субъекты — клиенты, сотрудники, кандидаты, пациенты, подрядчики;
- системы и файлы — 1С, CRM, Excel, PDF, сканы, почта, мессенджеры, аналитика, LLM;
- бизнес-процессы — зачем данные собираются и куда уходят;
- владельцы — кто отвечает за источник и правила;
- сроки и основания — сколько хранить, на каком основании, когда удалять.
Категория без владельца и правила — просто ярлык. Через месяц им никто не пользуется.
Как найти данные
- Соберите источники. Базы, файловые хранилища, выгрузки, почта, мессенджеры, CRM, 1С, тестовые среды, интеграции.
- Проверьте не только основные таблицы. Теневая копия в Excel или личной папке часто опаснее основной базы.
- Используйте обнаружение по категориям. Детектор покажет, где есть паспорта, телефоны, ИНН, СНИЛС и другие данные; это быстрее ручного просмотра.
- Проверяйте находки. Автодетект может ошибаться; категорию и владельца подтверждает человек.
- Зафиксируйте результат в реестре. Источник, категория, субъект, владелец, правило, дата проверки.
Как разметить без бюрократии
Начните с малого: один бизнес-процесс, например выгрузка клиентов для аналитики. Опишите источник, категории, владельца, кому уходит и что можно обезличить. Такой пилот быстрее показывает дыры, чем годовая инвентаризация «всего».
Дальше расширяйте:
- назначайте владельца каждому источнику;
- связывайте категорию с правилом: маскировать, удалять, блокировать, ограничивать доступ;
- проверяйте не только наличие данных, но и копии;
- пересматривайте реестр при новых системах, подрядчиках и нейросетях.
Частые ошибки
Классифицируют только базы. Файлы, почта и выгрузки остаются вне карты.
Ставят всем категорию «конфиденциально». Это не классификация: непонятно, что именно защищаем и по какому правилу.
Нет владельца. Данные есть, но никто не отвечает за их актуальность и удаление.
Один раз перед проверкой. Через полгода появляются новые системы и копии, а реестр описывает прошлое.
Доверяют автодетекту без проверки. Ложные срабатывания и пропуски одинаково вредны, если по ним принимают решения.
Где здесь Mask Gate
Mask Gate помогает на шаге обнаружения: находит персональные данные в тексте, документах и таблицах — паспорта, ИНН, СНИЛС, телефоны, адреса и другие категории. Это не каталог данных и не система классификации: он не назначает владельцев и не ведёт внутренний реестр (каталог) данных — не путайте с реестром операторов РКН.
Граница детектора: биометрию и большинство специальных категорий (кроме медицинских данных, по которым в облаке срабатывает отказ) он не выявляет. Такие данные размечает человек, а не автодетект.
Практический сценарий: прогнать выгрузку или файл через детектор, посмотреть находки и решить, какие данные можно обезличить или не собирать. Для файлов — обезличивание документов; для проверки без изменений — проверка документов.
Границы: Mask Gate не заменяет оценку вреда, модель угроз и юридическую проверку оснований. Для работы в контуре — self-hosted; для базовых мер — защита персональных данных.
Частые вопросы
Классификация и data discovery — одно и то же? Нет. Discovery находит данные, классификация назначает категории, владельцев и правила.
С чего начать, если данных много? С одного процесса или системы. Пилот покажет реальные копии и дыры быстрее, чем полная инвентаризация.
Можно ли автоматически классифицировать всё? Инструменты ускоряют обнаружение, но категорию и владельца подтверждает человек.
Mask Gate ведёт реестр данных? Нет. Он помогает найти ПДн в файлах и тексте, но не заменяет внутренний каталог и классификацию; реестр операторов РКН — отдельная история.
Что дальше
Начните с одного источника: выгрузка из 1С, HR-папка или клиентская база. Опишите категории, владельца и правило — этого уже достаточно, чтобы увидеть первую дыру. Для ИСПДн — разбор системы; для специальных категорий — отдельный материал.
Источники: 152-ФЗ «О персональных данных»; категории детектора — какие данные находим. Не является юридической консультацией.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.