ИСПДн: что это и как защитить персональные данные в системе
ИСПДн — это не только папка с базой клиентов и не строчка в договоре. Это система, в которой персональные данные живут вместе с железом, доступом, людьми и процессами. Если вы считаете ИСПДн только таблицу в 1С, защищать вы будете таблицу, а утечка придёт через выгрузку, резервную копию или ноутбук сотрудника.
Я Андрей Цымбалюк, разработчик maskgate.ru. Ко мне регулярно приходят с вопросом «мы поставили 1С, значит ИСПДн защищена?». Нет. Ниже — что входит в систему, что требует 152-ФЗ и с чего начать, если у вас нет отдельного специалиста по защите данных.
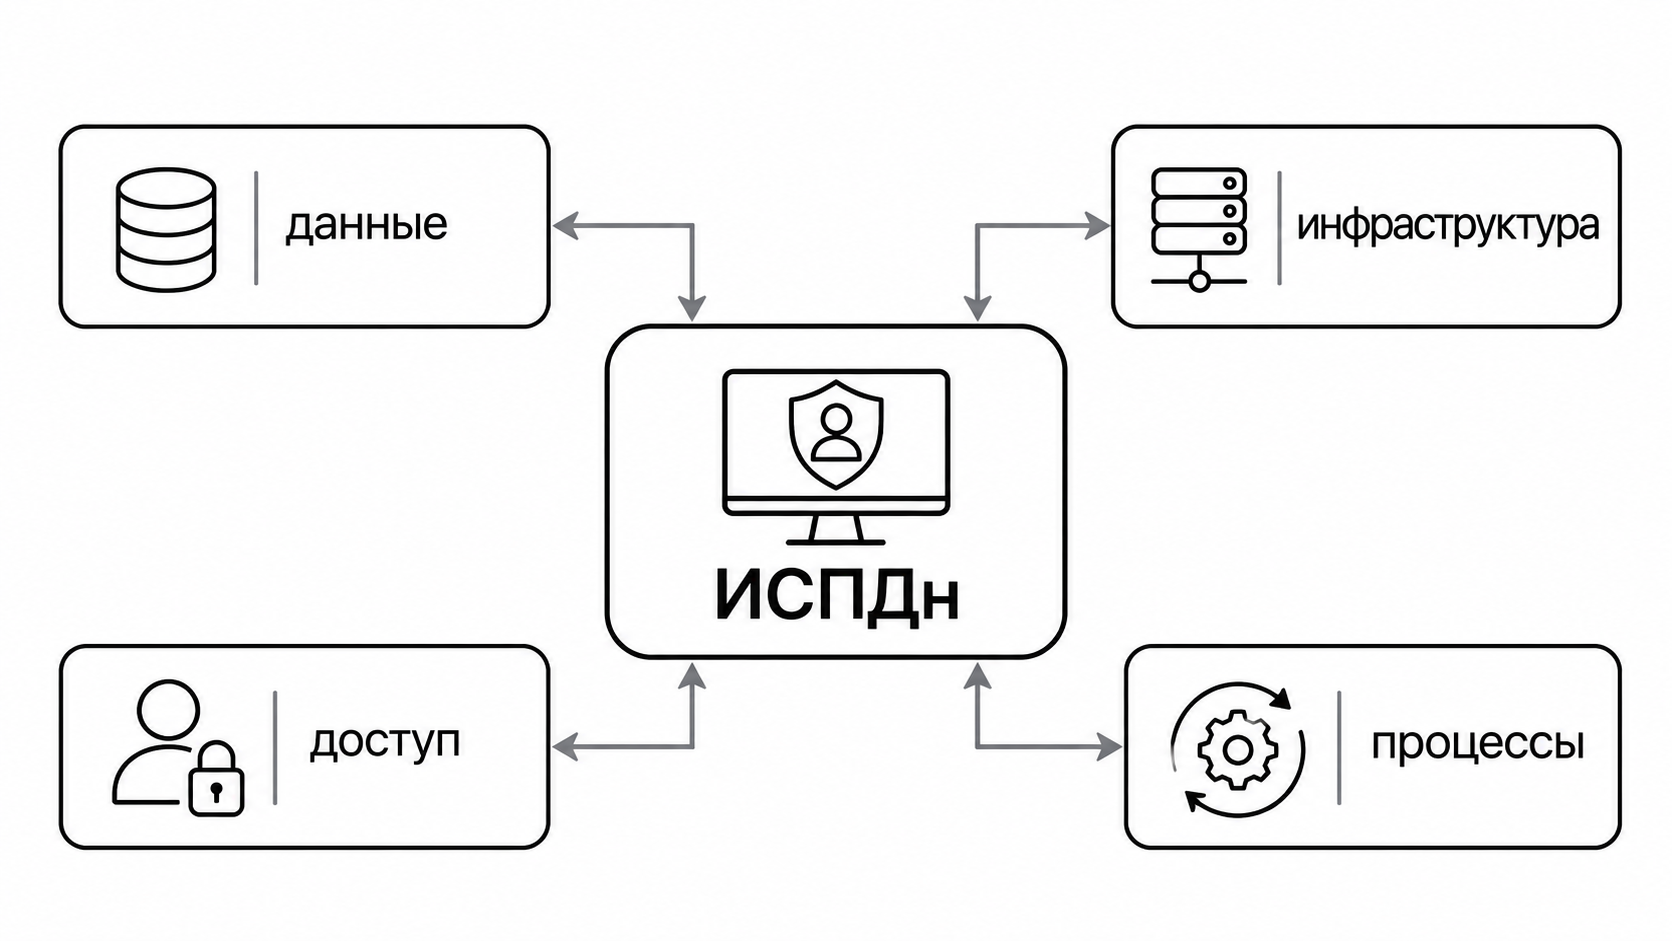
Что входит в ИСПДн
По 152-ФЗ информационная система персональных данных — это совокупность данных в базах и обеспечивающих их обработку информационных технологий и технических средств. Проще: данные плюс всё, через что они проходят.
В систему попадают:
- сами данные — кадровая база, CRM, записи клиентов, выгрузки, сканы, переписка;
- инфраструктура — серверы, рабочие станции, облака, резервные копии, файловые хранилища;
- доступ — учётные записи, роли, подрядчики, интеграции, API-ключи;
- процессы — кто и зачем собирает данные, кому передаёт, где хранит и когда удаляет;
- средства обработки — 1С, CRM, Excel, почта, мессенджеры, нейросети, внутренние скрипты.
Список скучный, пока не начнёшь искать данные в каждом пункте. В 1С они в справочниках и документах. В CRM — в карточках и комментариях. В файлах — в выгрузках и сканах. В нейросетях — в промптах, которые сотрудники отправляют вчера вечером.
Почему «одна база» — плохая модель
Оператор отвечает не за таблицу, а за обработку. А обработка начинается раньше, чем запись попала в базу, и заканчивается позже, чем вы нажали «удалить».
Классический пример. В компании есть CRM с доступом по ролям. Менеджер выгружает клиентов в Excel, чтобы сделать отчёт. Отчёт уходит в рабочий чат. Через неделю файл лежит в личной папке, ещё через месяц — в переписке с подрядчиком. Формально CRM защищена, а персональные данные уже гуляют по трём каналам, которые никто не считал ИСПДн.
Поэтому защита начинается не с покупки «сертифицированной системы», а с инвентаризации: где данные лежат, кто к ним имеет доступ и куда они уходят.
Что требует 152-ФЗ
Закон не заставляет всех строить одинаковый «бункер». Он требует определить, что вы обрабатываете, зачем, на каком основании и какие меры принимаете.
Для ИСПДн ключевые вещи выглядят так:
- Определить состав данных и субъектов. Клиенты, сотрудники, пациенты, кандидаты — у каждой группы свои данные и свои основания.
- Определить уровень защищённости. Порядок уровней задаёт постановление Правительства РФ № 1119; он зависит от категорий данных, субъектов и типа угроз. Нельзя выбрать уровень «на глаз» без модели угроз.
- Назначить ответственного и правила доступа. Кто имеет доступ, на каком основании, что происходит при увольнении или смене роли. Базовые меры разобраны в статье «Защита персональных данных: меры и с чего начать».
- Защитить каналы, а не только базу. Выгрузки, почта, мессенджеры, нейросети, подрядчики, резервные копии — всё это часть периметра. Если ещё не разобрались с базовыми понятиями, начните с разбора, что такое персональные данные.
- Вести учёт и реагировать на инциденты. Без журналов и порядка действий вы не сможете ни доказать меры, ни разобрать утечку.
- Обезличивать там, где данные не нужны в исходном виде. Для аналитики, тестовых сред и передачи наружу это дешевле, чем защищать каждую копию.
Отдельно про «мы обезличили и вышли из 152-ФЗ». Так нельзя. Обезличивание — это метод обработки, а не автоматический выход из закона; всё зависит от того, можно ли по оставшимся данным вернуть человека и какие дополнительные сведения у вас есть. Если данные можно сопоставить с человеком по ключу, который лежит у вас, это всё ещё персональные данные.
Чек-лист для ИСПДн
Начните с таблицы, а не с покупки. По каждому контуру ответьте:
- какие данные в нём есть и к какой категории они относятся;
- кто субъект данных — клиент, сотрудник, пациент, кандидат;
- на каком основании данные обрабатываются;
- кто и по какой роли имеет доступ;
- куда данные уходят — подрядчики, облака, нейросети, файлы;
- что происходит при утечке и кто реагирует;
- какие данные можно обезличить или не собирать вовсе.
Если на половину вопросов ответа нет, проблема не в инструменте. Сначала опишите контур, потом выбирайте средства.
Где здесь Mask Gate
Mask Gate — не система сертификации ИСПДн и не DLP. Это маскировщик персональных данных: он находит ПДн в тексте, документах и таблицах и заменяет их по вашей политике — блокирует, маскирует обратимо, удаляет или помечает.
Практические сценарии:
- обезличить выгрузку из 1С или CRM перед передачей подрядчику;
- убрать ПДн из документа перед отправкой в нейросеть;
- подготовить тестовые данные для аналитики без реальных клиентов.
Границы. В облачной версии документы с медицинскими данными (категория HEALTH) не принимаются: файл уходит на сервер Mask Gate, разбирается там, а отказ срабатывает до сохранения артефактов и передачи третьим лицам. Биометрию детектор не выявляет — она вне охвата, и загружать её нельзя. Для медицинских данных (HEALTH) в закрытом контуре нужен self-hosted; остальные специальные категории и биометрию продукт не выявляет — их закрывают процессом, доступом и правовыми основаниями, а не загрузкой файла. Mask Gate не заменяет оценку вреда, модель угроз и юридическую проверку оснований; он закрывает одну точку — данные в файле или тексте, который уходит наружу.
Частые ошибки
«У нас 1С, значит ИСПДн защищена». 1С — инструмент обработки, а не вся система. Выгрузки, доступ и передача наружу остаются вашими.
«Достаточно пароля на входе». Пароль не мешает менеджеру отправить файл в личный чат. Нужны правила и инструменты для каналов.
«Обезличивание = анонимность». Не всегда. Обратимая маскировка оставляет ключ у вас; если ключ есть, данные всё ещё можно связать с человеком.
«Сначала купим средство, потом разберёмся». Средство без понимания данных и целей защищает от того, чего нет, и не защищает от реального канала утечки.
Частые вопросы
ИСПДн — это только база данных? Нет. В систему входят данные, инфраструктура, доступ и процессы. База — лишь одна из частей.
Достаточно ли определить уровень защищённости? Нет. Уровень задаёт требования, но не отменяет инвентаризацию, доступ и защиту каналов. О том, кто за это отвечает, — в статье «Кто такой оператор персональных данных».
Можно ли обезличить данные и забыть про 152-ФЗ? Нет. Обезличивание — метод обработки; вопрос в том, можно ли вернуть человека по оставшимся данным и дополнительной информации. Подробнее — в статье «Специальные категории ПДн».
С чего начать, если нет специалиста? С одного контура: опишите данные, доступ, каналы передачи и что можно не собирать. Это дешевле, чем покупать инструмент вслепую.
Что дальше
Если вы только начинаете, сделайте инвентаризацию и опишите один контур — например, выгрузки из 1С или работу с ChatGPT. Так проще увидеть, где данные реально уходят, и что можно обезличить уже сейчас.
Для B2B-контура и self-hosted смотрите Mask Gate для бизнеса. Для базовых мер и границ ответственности — безопасность и соответствие. Если нужна нормативная база по 152-ФЗ — начните с разбора штрафов и требований.
Источники: 152-ФЗ «О персональных данных», ст. 3 и 19; постановление Правительства РФ от 01.11.2012 № 1119. Не является юридической консультацией; проверяйте актуальную редакцию закона и подзаконных актов.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.