Специальные категории персональных данных: что нельзя
Специальные категории персональных данных — не бюрократическая пометка в карточке клиента. Это данные, с которыми закон обращается строже, чем с обычным именем и телефоном. И именно на них чаще всего ломаются красивые схемы «загрузим всё в облако и обезличим потом».
Я Андрей Цымбалюк, разработчик maskgate.ru. Ниже — что относится к специальным категориям, почему с ними нельзя работать «как обычно» и что проверить, если такие данные уже есть в ваших файлах.
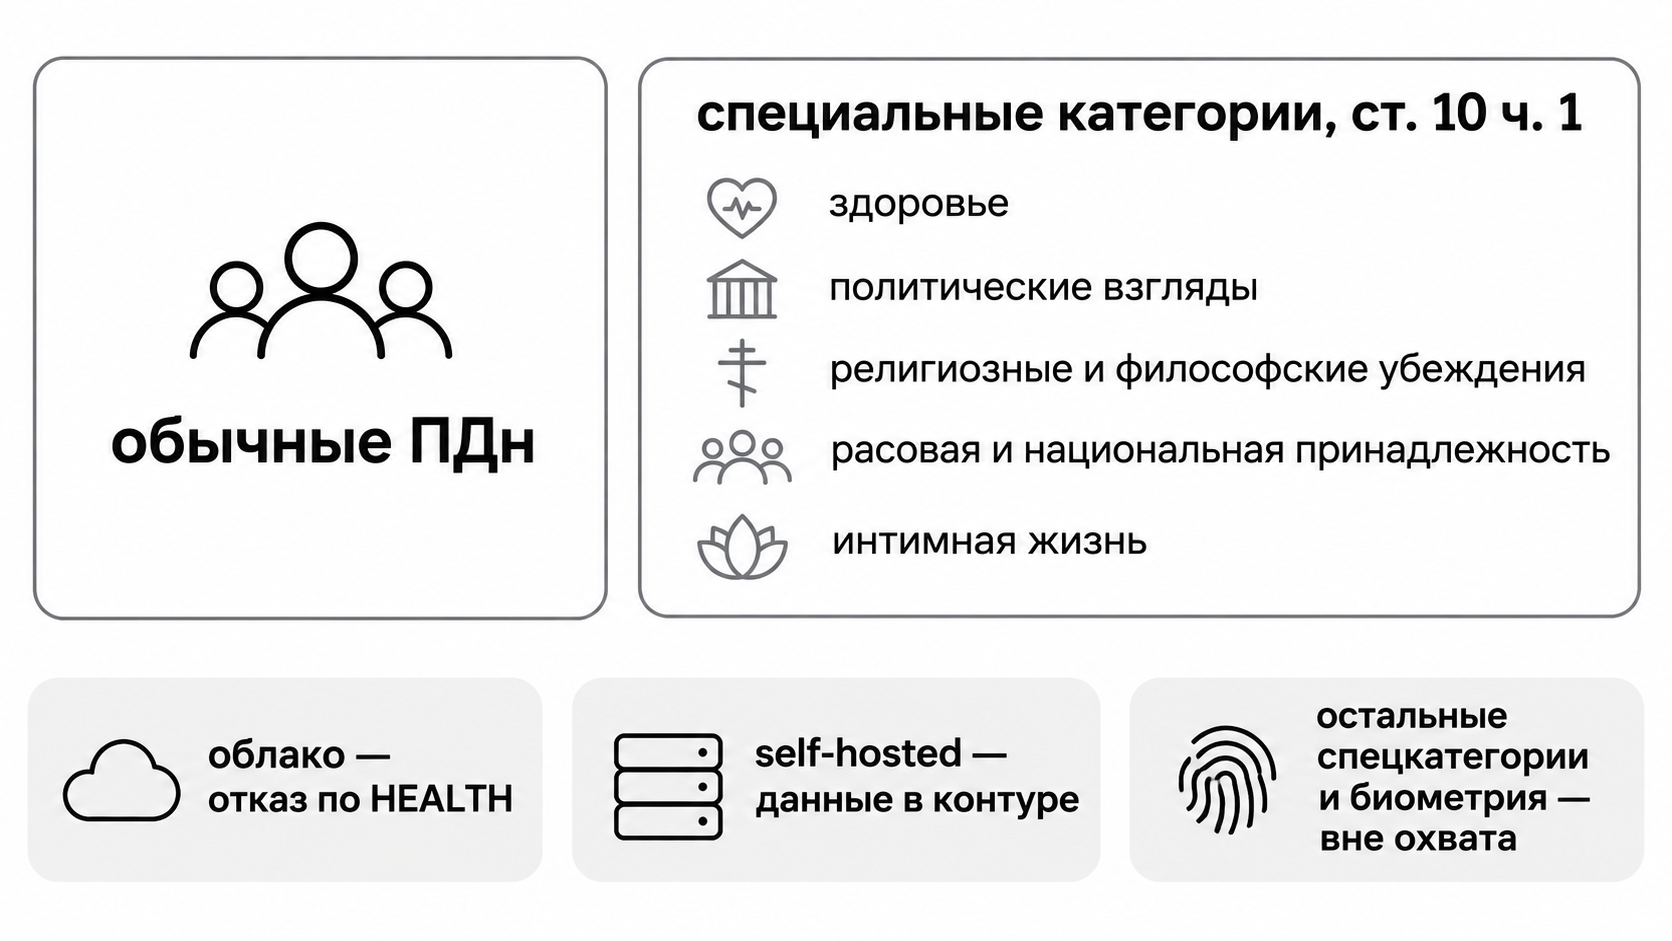
Что относится к специальным категориям
По статье 10 152-ФЗ к специальным категориям персональных данных относятся:
- расовая и национальная принадлежность;
- политические взгляды;
- религиозные или философские убеждения;
- состояние здоровья;
- интимная жизнь.
Сведения о судимости — отдельный режим в части 3 статьи 10: в перечень части 1 они не входят, но статья та же. Не смешивайте их в одну строку.
Биометрические персональные данные статья 11 регулирует отдельно: это сведения, которые описывают физиологические и биологические особенности человека и используются для установления его личности. Отпечаток пальца, изображение лица, голос — не только «фото в профиле», а отдельная категория с отдельными требованиями. Разбор — в статье «Биометрические персональные данные».
Список короткий. Проблема в том, что эти данные редко лежат в отдельной колонке с подписью «спецкатегория». Состояние здоровья может быть в больничном, в переписке с клиентом, в комментарии менеджера и в скане договора. Национальность — в анкете. Сведения о судимости — в резюме или в службе безопасности, и для них действует отдельный режим статьи 10.
Почему с ними строже
Обычные персональные данные тоже требуют основания и защиты. Специальные категории — более чувствительная зона: ошибка здесь дороже для человека и для компании.
Практический смысл такой:
- Основание обработки должно быть явным. Нельзя «заодно» собрать состояние здоровья, потому что так удобнее заполнить форму.
- Доступ нужно ограничивать сильнее. Не каждый менеджер и не каждый аналитик должен видеть медицинские сведения.
- Передача наружу требует отдельного решения. Облачный сервис, подрядчик, нейросеть — каждый канал добавляет риск.
- Обезличивание не равно «можно всё». Даже после замены значений нужно понимать, можно ли вернуть человека по оставшимся данным.
Отдельно про согласие. Для специальных категорий закон, как правило, требует более серьёзного основания и явного согласия; есть исключения, но разбирать их должен юрист под ваш случай. Универсального «поставим галочку в форме» здесь нет. Базовый разбор — в статье «Согласие на обработку персональных данных».
Где чаще всего утекают спецкатегории
Медицинские документы. Больничные, выписки, заключения, направления. Их пересылают в чатах, складывают в общие папки и загружают в сервисы «чтобы быстро перевести». Подробный разбор — в статье «Медицинские персональные данные».
HR и кадры. Резюме с состоянием здоровья, справки, данные о судимости, анкеты кандидатов.
Клиентские обращения. В переписке человек сам пишет: «у меня инвалидность», «я прохожу лечение», «у меня судимость». Первые два — специальные категории; судимость — отдельный спецрежим статьи 10, часть 3. Во всех случаях это данные, с которыми нельзя работать «как обычно».
Сканы и PDF. Данные лежат в текстовом слое или на изображении, а не в отдельной базе. Поэтому «у нас нет такой колонки» не означает, что данных нет.
Нейросети. Сотрудник копирует документ в ChatGPT или другой сервис, чтобы получить резюме. В этот момент спецкатегории уходят третьей стороне.
Что делать, если такие данные есть
- Найдите их. Пройдите по документам, выгрузкам, переписке и сканам; не ограничивайтесь базой.
- Определите основание и цель. Зачем эти данные нужны, кто имеет доступ и сколько их можно не собирать.
- Ограничьте доступ. Отдельные роли, журналы, запрет на массовые выгрузки.
- Обезличьте там, где исходные данные не нужны. Для аналитики, тестов и передачи подрядчику используйте замену или удаление по правилам.
- Проверьте каналы. Облака, мессенджеры, нейросети, внешние подрядчики — каждый канал должен быть в вашей карте.
- Зафиксируйте порядок действий при инциденте. Кто узнаёт, что делает, кого уведомляет.
Где здесь Mask Gate
Mask Gate находит персональные данные в тексте и документах и применяет политику: блокировка, обратимая маскировка, удаление, пометка. Но со специальными категориями есть важные границы.
В облачной версии документы с медицинскими данными (категория HEALTH) не принимаются: файл уходит на сервер Mask Gate и разбирается там, а отказ срабатывает до сохранения артефактов, списания и передачи третьим лицам. Это не «мы всё защитили», а честный отказ: для медицинских данных нужен контур.
Биометрию детектор не выявляет вовсе. Изображение лица, голос, отпечаток — вне охвата; загружать их нельзя ни в облако, ни «просто на проверку». Для медицинских данных (HEALTH) в закрытом контуре есть self-hosted: данные не покидают вашу инфраструктуру. Остальные категории статьи 10 — национальность, политические и религиозные убеждения, интимная жизнь — детектор не выявляет: их закрывают процессом, доступом и правовыми основаниями, а не загрузкой файла.
И главное: Mask Gate не заменяет юридическую оценку оснований, модель угроз и проверку доступа. Он закрывает одну точку — данные в файле или тексте, который вы отдаёте наружу. Если спецкатегории — регулярная задача, начните с политики и контура, а не с загрузки файла.
Частые ошибки
«Медицинские данные — это только история болезни». Нет. Больничный, справка, направление, запись в переписке — тоже.
«Мы обезличили, значит можно передавать». Зависит от метода и от того, есть ли у вас ключ сопоставления. Обратимая маскировка оставляет возможность вернуть человека у вас.
«Биометрия — это просто фото». Для закона это отдельная категория; детектор Mask Gate её не выявляет и не защищает.
«Облако само разберётся». Облачный сервис может обрабатывать только то, что вы ему отправили. Ответственность за основание и передачу остаётся на операторе.
Частые вопросы
Специальные категории и биометрия — это одно и то же? Нет. Спецкатегории перечислены в статье 10, биометрия — в статье 11. Это разные режимы, и путать их в политике нельзя. Если сомневаетесь, начните с разбора ИСПДн.
Можно ли обрабатывать специальные категории в облаке? Медицинские данные (HEALTH) облачный Mask Gate не принимает. Остальные спецкатегории детектор не выявляет — значит, облако не закрывает их по определению; нужен процессный контроль и, где применимо, контур.
Достаточно ли одного согласия? Нет. Согласие — не универсальный пропуск: нужны основание, цель, минимизация и меры защиты. Разбирать конкретный случай должен юрист.
Что делать, если такие данные уже лежат в файлах? Найдите их, ограничьте доступ, уберите лишнее и обезличьте там, где исходные значения не нужны. Начните с одного контура, а не со «всё сразу».
Что дальше
Если вы работаете с медицинскими или HR-документами, начните с инвентаризации и одного пилотного контура. Для медицинских данных (HEALTH) смотрите self-hosted; для базовых мер — безопасность и соответствие; для нормативной рамки — 152-ФЗ и штрафы.
Источники: 152-ФЗ «О персональных данных», ст. 10 и 11. Не является юридической консультацией; проверяйте актуальную редакцию закона и подзаконных актов.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.