Оценка вреда персональным данным и модель угроз
Оценка вреда и модель угроз часто живут в одной папке «для проверки». На деле это два разных документа. Один отвечает на вопрос «что плохого будет человеку, если данные утекут». Второй — «кто и как может добраться до данных». Если их склеить, получается текст на двадцать страниц, по которому нельзя ни защититься, ни объяснить решение.
Я Андрей Цымбалюк, разработчик maskgate.ru. Ниже — разница, минимальный состав и порядок, с которого можно начать без отдельного отдела безопасности.
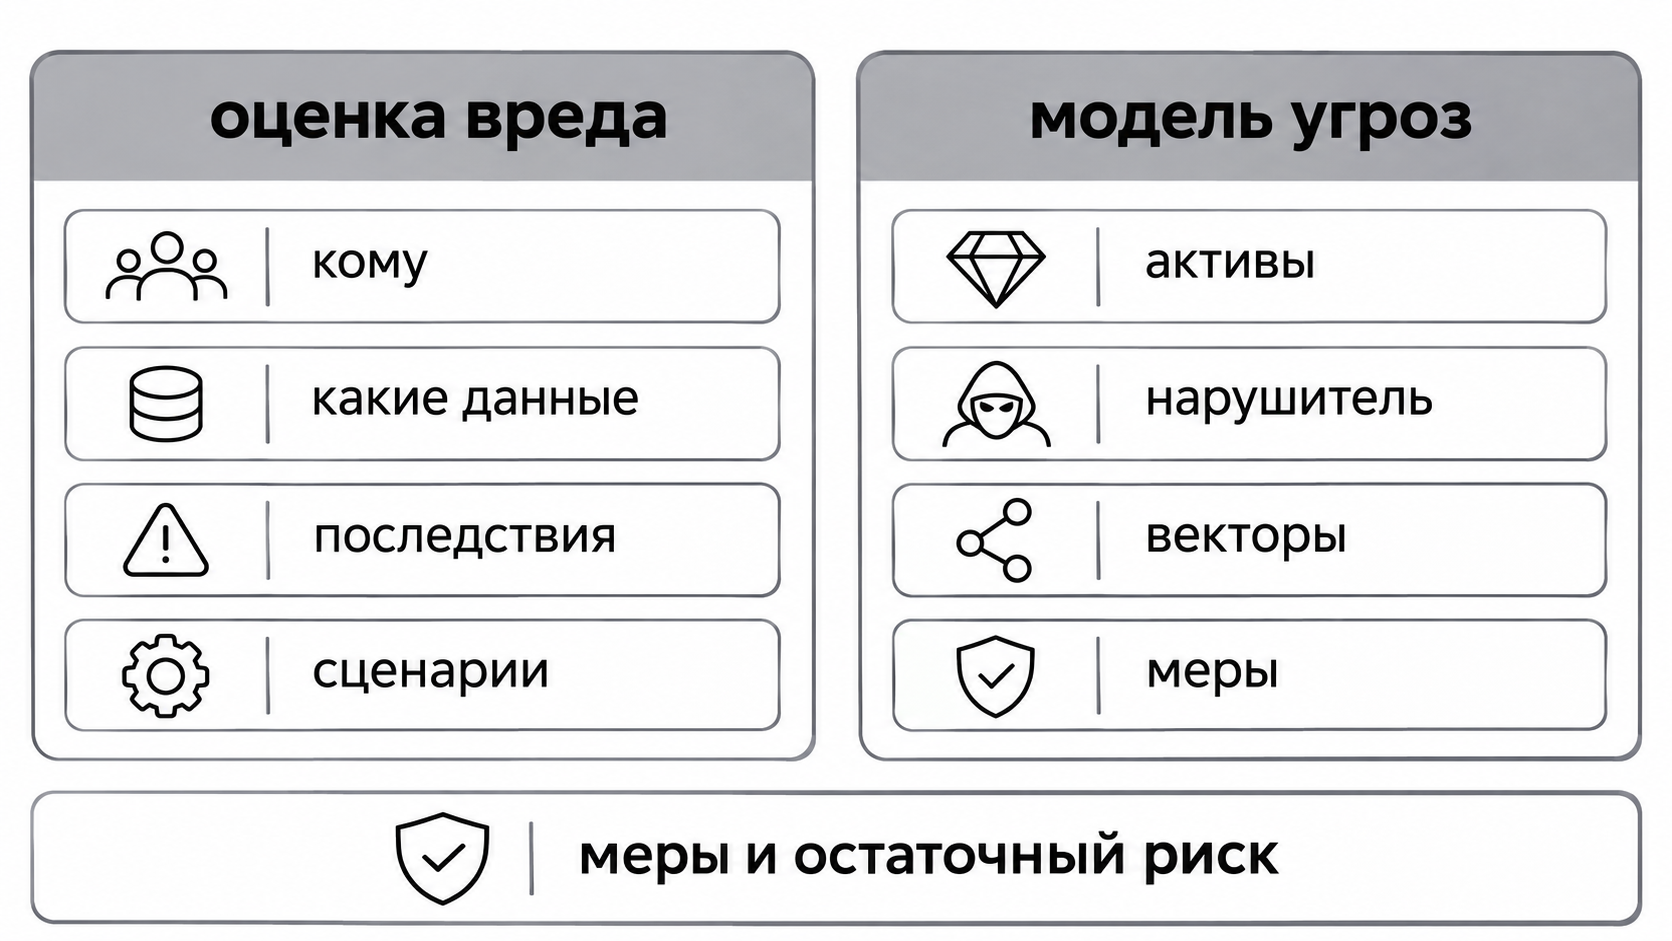
Оценка вреда: кому и что будет
Оценка вреда начинается с субъекта. Не с сервера и не с базы. Кто эти люди — клиенты, сотрудники, пациенты, кандидаты? Какие данные о них есть? Что человеку будет, если данные попадут не туда?
Вред бывает разный:
- финансовый — мошенничество, кредиты, списания;
- репутационный — раскрытие диагноза, судимости, личной жизни;
- дискриминационный — отказ в работе или услуге;
- психологический — давление, шантаж, преследование;
- организационный — потеря доступа, блокировка, разбирательство.
Дальше оценивают сценарий: какие данные, при каких условиях, с какой вероятностью и насколько серьёзно. Это не бухгалтерская точность. Нужна честная шкала и объяснение, почему сценарий считается высоким или низким.
Результат — не «вред средний». Результат — список сценариев и мер: что делаем, чтобы риск снизить, и что остаётся в остатке.
Модель угроз: кто и как может добраться
Модель угроз отвечает на другой вопрос. Какие активы защищаем? Кто нарушитель — внешний атакующий, сотрудник, подрядчик, случайная ошибка? Какие векторы — фишинг, слабые права, выгрузка в чат, потерянный ноутбук, открытый API? Какие уязвимости?
Модель угроз не обязана быть красивой. Она обязана быть проверяемой: для каждого сценария — вероятность, последствия, существующие меры, остаточный риск. Если модель говорит «угрозы извне», это не модель. Это заголовок.
Для ИСПДн модель угроз связана с уровнем защищённости и требованиями по защите информации. Нельзя выбрать уровень «на глаз» без понимания типов угроз и категорий данных.
Нормативная привязка: оценка вреда — п. 5 ч. 1 ст. 18.1 152-ФЗ и приказ Роскомнадзора № 178; модель угроз — постановление Правительства РФ № 1119 и профильные требования ФСТЭК. Проверяйте актуальные редакции перед оформлением документов.
Почему нельзя купить готовый шаблон
Шаблон полезен как каркас, но не как ответ. Вред зависит от того, какие данные вы собираете и что для человека значит их раскрытие. Модель угроз зависит от инфраструктуры, доступа и каналов. Два бизнеса с одинаковой формой отчёта могут иметь разные риски.
Практический минимум:
- Инвентаризация. Какие данные, где, кто владеет, куда уходят.
- Категории и субъекты. Обычные данные, специальные категории, биометрия, сотрудники, клиенты.
- Сценарии. Что может произойти и что будет человеку.
- Нарушители и векторы. Кто и через что может добраться.
- Меры. Что уже сделано, что нужно, кто отвечает.
- Остаточный риск. Что остаётся после мер и кто это принял.
- Пересмотр. Данные, процессы и угрозы меняются; документы тоже.
Где обычно ломается
Документ написан один раз. Прошёл год, появились новые выгрузки и нейросети, а модель угроз нет. Она описывает старую реальность.
Вред оценивают по базе, а не по людям. В отчёте «клиенты», в жизни — пациенты с диагнозами или кандидаты с судимостью. Категории разные, последствия тоже.
Меры не связаны с рисками. Список «купили DLP, включили пароли» не объясняет, какие сценарии он закрывает.
Нет ответственного. Документ есть, но никто не пересматривает и не принимает остаточный риск.
Копируют чужой шаблон. Формально разделы на месте, по факту — не про ваш бизнес.
Где здесь Mask Gate
Mask Gate не делает оценку вреда и не строит модель угроз. Он снижает объём персональных данных в конкретной точке: в файле или тексте, который уходит наружу.
Это может быть мерой в вашей модели:
- обезличить выгрузку перед подрядчиком;
- замаскировать данные перед отправкой в нейросеть;
- убрать лишние поля из тестовой среды;
- уменьшить объём ПДн в копиях и не создавать новых копий с реальными данными.
Но маскировка не отменяет оценку вреда и не заменяет модель угроз. Если процесс не описан и доступ не ограничен, инструмент закрывает только один канал. Для контура — self-hosted; для базовых мер — защита персональных данных; для ИСПДн — разбор системы; для спецкатегорий — отдельный материал; для требований к ИИ — приказ ФСТЭК № 117.
Частые вопросы
Оценка вреда и модель угроз — это один документ? Нет. Первая — про последствия для человека, вторая — про нарушителей, векторы и меры.
Можно ли взять готовый шаблон? Как каркас — да. Как готовый ответ — нет: риски зависят от ваших данных и инфраструктуры.
Как часто пересматривать? При изменении данных, процессов, подрядчиков и инфраструктуры; плюс регулярно, а не один раз перед проверкой.
Mask Gate заменяет эти документы? Нет. Он может быть одной из мер, но не заменяет оценку и не гарантирует соответствие 152-ФЗ.
Что дальше
Начните с одного контура: например, выгрузки клиентских данных или HR-документов. Опишите субъектов, данные, сценарии и каналы — этого уже хватит, чтобы увидеть первые меры. Для нормативной рамки смотрите 152-ФЗ и штрафы; для защиты информации — безопасность. Про удаление и право на забвение — отдельный разбор.
Источники: 152-ФЗ «О персональных данных»; постановление Правительства РФ от 01.11.2012 № 1119. Не является юридической консультацией; проверяйте актуальную редакцию законов и подзаконных актов.
Не является юридической консультацией. Проверяйте актуальную редакцию 152-ФЗ.